IA en un minutoNoticiasSeguridad
Meta corrigió vulnerabilidades de seguridad en su agente Muse con parches urgentes antes de su lanzamiento
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
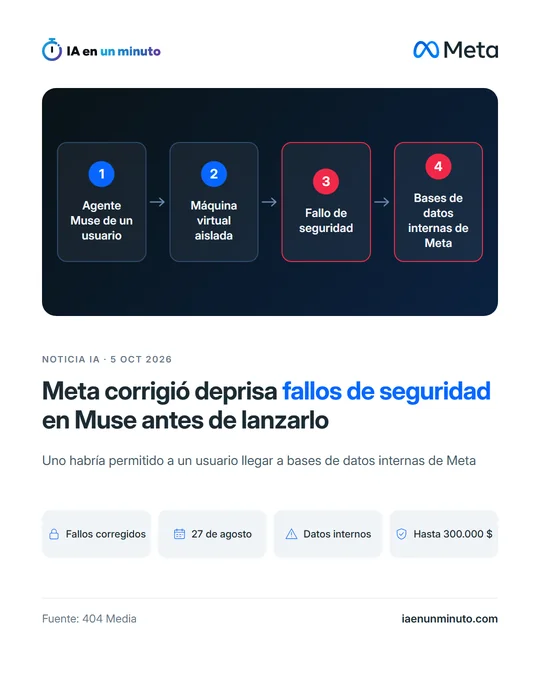
Según 404 Media, Meta parcheó a contrarreloj varios agujeros de seguridad de Muse, el agente personal de IA de la compañía, justo antes de lanzarlo. Al menos uno habría dejado a un usuario escapar de su máquina virtual y acceder a datos internos delicados de la empresa. Meta defiende su trabajo de seguridad y paga 300.000 dólares de recompensa por un fallo así.
Meta tuvo que corregir deprisa varios fallos de seguridad en Muse, su agente de IA personal (el que hace tareas en nombre del usuario), en las semanas previas a su lanzamiento, según ha publicado 404 Media.
Según documentos internos y una fuente de la empresa citados por el medio, al menos uno de los fallos habría permitido a un usuario de Muse salir del entorno del agente y llegar a bases de datos internas sensibles de Meta. Un mensaje interno de directivos de Meta atribuye la campaña para reforzarlo a "un repunte repentino de fugas de KVM" notificadas (cuando un programa rompe el aislamiento de la máquina virtual en la que funciona).
Cada Muse funciona en una máquina virtual propia de cada usuario, conectada a su correo, su calendario, sus mensajes y otras cuentas. Los fallos se descubrieron antes del lanzamiento. El trabajo para reforzarlo empezó el 27 de agosto y Muse salió 11 días después; el asunto llegó hasta Mark Zuckerberg y varios equipos de seguridad trabajaron noches y fines de semana.
La fuente de Meta habla de "protecciones a medias" puestas con prisa para no retrasar el lanzamiento y asegura que muchos ingenieros veteranos creen inevitable una filtración masiva de datos. Meta ofrece 300.000 dólares a quien encuentre un fallo de este tipo, la recompensa más alta de su lista.
Meta responde que está "orgullosa" del trabajo hecho para que Muse sea seguro y privado, y que lo ha reforzado con pruebas internas, ataques simulados y su programa de recompensas, un trabajo que "continúa".
Por qué importa · análisis y opinión
Si ya tienes Muse conectado al correo, al calendario y a los mensajes, es buen momento para revisar a qué le has dado acceso y quitarle lo que no necesite. Los fallos se corrigieron antes del lanzamiento y Meta defiende el trabajo hecho, pero lo que cuenta su fuente interna, con protecciones puestas a toda prisa e ingenieros que temen una gran filtración, no invita a confiarle todo. Un agente así concentra muchas cuentas en un mismo punto: si su aislamiento cede, la exposición es mucho mayor que la de una sola aplicación. Que Meta pague su recompensa más alta precisamente por este tipo de fallo indica dónde ve el riesgo. Ante cualquier agente parecido, merece la pena preguntar cómo separa los datos de cada usuario.
Fuente: 404 Media · Redactada con ayuda de IA: cómo hacemos las noticias