IA en un minutoNoticiasSeguridad
Un investigador encuentra el mismo fallo de seguridad en agentes de IA de Google, JPMorgan y el Gobierno francés
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
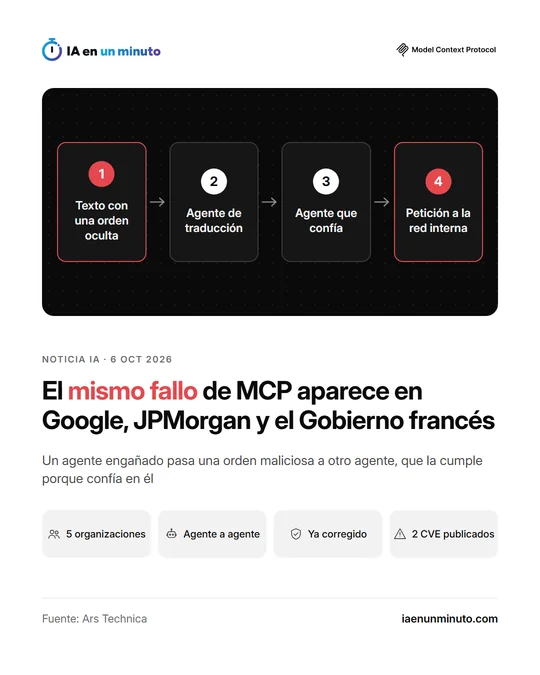
Google, JPMorgan Chase, Weaviate, la DINUM francesa y el ayuntamiento indonesio de Tangerang tenían el mismo agujero en sus servidores MCP, según Syed Anas Mohiuddin. Para ello bastaba con esconder una orden en un contenido: el primer agente la reenviaba y el segundo la cumplía sin dudar, porque se fía de él. Cada empresa u organismo lo confirmó y ya lo ha corregido.
El investigador independiente Syed Anas Mohiuddin ha encontrado el mismo tipo de fallo en servidores MCP de organizaciones que no tienen nada en común: Google, el banco JPMorgan Chase, la empresa de bases de datos Weaviate, la dirección digital interministerial del Gobierno francés (DINUM) y el ayuntamiento de Tangerang, en Indonesia. MCP (Model Context Protocol) es el estándar abierto con el que los agentes de IA se conectan a herramientas y datos, y los servidores MCP son los conectores que les dan esas herramientas. Lo ha publicado Ars Technica.
El problema es de confianza. Un agente lee un contenido con una orden escondida, se la pasa a otro agente como una tarea normal y el segundo la ejecuta porque confía en el primero. En muchos casos, el resultado es que el servidor hace peticiones a la red interna en nombre del atacante. Mohiuddin lo llama "protocol pivoting" (saltar de un protocolo a otro); Markus Vervier, de la empresa de seguridad X41 D-Sec, cree que es una forma de inyección de instrucciones indirecta.
Cada organización confirmó el fallo y lo ha corregido. El de Google, en su caja de herramientas MCP para bases de datos, recibió una gravedad de 8 sobre 10 (CVE-2026-14540). La empresa de ciberseguridad Rapid7 publicó otro fallo relacionado, de gravedad baja. Mohiuddin también ha avisado de cinco servidores MCP del Gobierno federal de Estados Unidos, que siguen en revisión y que él no da por confirmados.
Douglas McKee, de Rapid7, lo resume así en Ars Technica: "todo lo que pasa de un modelo de lenguaje a tu herramienta debe tratarse como si viniera de un desconocido de internet".
Por qué importa · análisis y opinión
Que Google, un gran banco y un gobierno europeo tropezaran con el mismo error indica que el problema no está en un mal programador, sino en una costumbre: dar por buena cualquier orden que llega de otro agente. Ese encadenamiento de confianza es lo que permite a un atacante esconder una instrucción en un contenido y acabar haciendo peticiones dentro de la red interna. Todas las organizaciones lo han corregido, pero cualquier empresa que conecte agentes a sus bases de datos puede tener el mismo hueco sin saberlo. El consejo de Rapid7 sirve como regla de trabajo: tratar lo que sale de un modelo como si viniera de un desconocido. En la práctica, inventario de los servidores MCP instalados, permisos mínimos para cada conector y actualizaciones al día.
Fuente: Ars Technica · Redactada con ayuda de IA: cómo hacemos las noticias