IA en un minutoNoticiasSeguridad
Un fallo ya corregido en la app de ChatGPT para Mac permitía acceder a las conversaciones
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
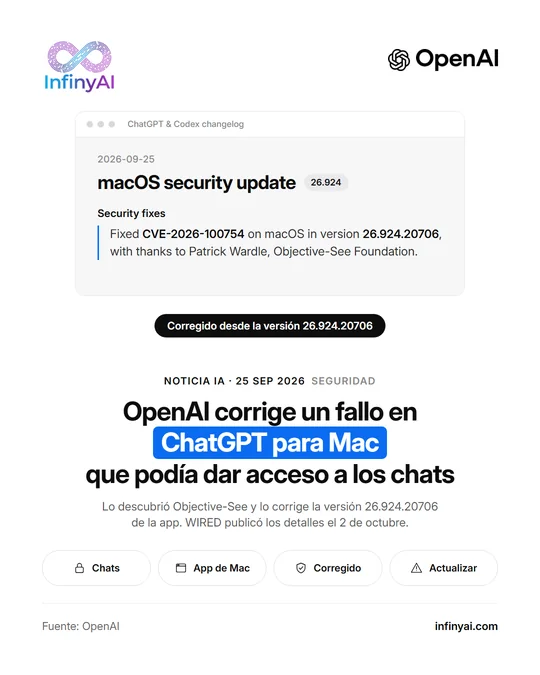
La versión 26.924.20706 de ChatGPT para macOS, que OpenAI publicó el 25 de septiembre, cierra el fallo CVE-2026-100754 hallado por Patrick Wardle. Una pieza de confianza de la app, que interpreta scripts, aceptaba órdenes de fuera y abría la puerta a controlar ChatGPT y leer el historial de chats. Wardle asegura que aprovecharlo era facilísimo, y OpenAI reconoce que tiene que actuar con más rapidez.
OpenAI corrigió el 25 de septiembre una vulnerabilidad en la aplicación de ChatGPT para macOS. Lo recoge su registro de cambios oficial: la versión 26.924.20706 soluciona el fallo CVE-2026-100754, descubierto por Patrick Wardle, de la Fundación Objective-See. El 2 de octubre, WIRED publicó los detalles.
Según WIRED, la app de Mac tiene varias piezas que se comunican entre sí y comprueban sus firmas digitales para asegurarse de que cada petición viene de OpenAI y no de un programa externo. Los investigadores vieron que una de esas piezas de confianza, un intérprete de scripts, podía recibir órdenes y pasarlas al proceso principal de ChatGPT. Así, un atacante podría haber tomado el control de ChatGPT en el ordenador de la víctima, con acceso al historial de chats y a otros datos de la app, y hacer que ejecutara órdenes en su nombre, por ejemplo en el navegador.
Wardle cuenta que aprovecharlo era "increíblemente sencillo". OpenAI declaró a WIRED: "Seguimos mejorando nuestras prácticas de seguridad, pero reconocemos la necesidad de actuar con mayor rapidez". Wardle también ha enviado a OpenAI otro hallazgo, relacionado con la integración de ChatGPT con Dots, el nuevo agente de la empresa que está siempre activo, y OpenAI lo está revisando.
Por qué importa · análisis y opinión
Comprueba qué versión de ChatGPT tienes en el Mac: el fallo está corregido, pero solo para quien haya actualizado. El agujero no estaba en la IA, sino en la confianza entre las piezas de la propia aplicación, y abría la puerta al historial de chats y a dar órdenes en el navegador en nombre del usuario. Que el investigador lo describa como facilísimo de aprovechar y que OpenAI admita que tiene que actuar más rápido dice bastante del momento: las aplicaciones de escritorio con IA reciben cada vez más permisos y la seguridad va por detrás. En una empresa, lo razonable es activar las actualizaciones automáticas en todos los equipos y repasar qué permisos tiene cada asistente instalado.
Fuente oficial: OpenAI · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Si en tu empresa alguien usa ChatGPT en un Mac, lo primero es lo más barato: comprobar que todos tienen la versión corregida del 25 de septiembre o una posterior. El fallo ya está arreglado, pero solo para quien ha actualizado, y en los equipos sin una persona dedicada a la informática las actualizaciones pueden quedarse pendientes sin que nadie lo note.
El caso deja una lección que va más allá de este fallo. Las aplicaciones de IA de escritorio guardan el historial de conversaciones y, cada vez más, pueden actuar en el ordenador o en el navegador en nombre de quien las usa. A nuestro juicio, eso las convierte en un programa tan sensible como el correo: conviene que se actualicen solas, que nadie pegue en ellas contraseñas ni datos de clientes que no hagan falta y que se borren las conversaciones antiguas que ya no sirven.
El riesgo de no hacer nada es pequeño si se actualiza, pero no es cero: el investigador ha enviado a OpenAI otro hallazgo, sobre Dots, su agente siempre activo, y todavía se está revisando. Nuestro consejo es esperar a que se aclare antes de dar a ese agente acceso permanente a los ordenadores de trabajo.