IA en un minutoNoticiasSeguridad
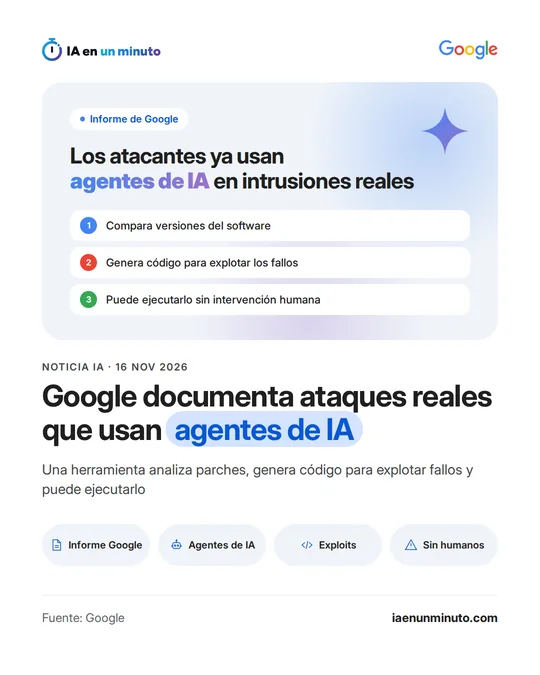
Un informe de Google documenta que los atacantes ya usan agentes de IA en intrusiones reales
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
Google da por hecho que los agentes de IA han pasado del laboratorio a las intrusiones de verdad, con herramientas como CAIRN usadas contra objetivos aeroespaciales de Estados Unidos. GTIG halló además un programa que revisa cada parche publicado, deduce el fallo que corrige y lanza el ataque sin que nadie intervenga. Google admite que estos sistemas todavía hacen ruido y se dejan ver, aunque espera que eso cambie.
Los agentes de IA ya participan en ciberataques reales, y no solo en pruebas. Lo sostiene el último informe trimestral del Google Threat Intelligence Group (GTIG), el equipo de inteligencia de amenazas de Google, elaborado con Mandiant: varios grupos de atacantes están usando herramientas de código abierto pensadas para pruebas de intrusión, formadas por varios agentes que colaboran, para automatizar fases y tareas concretas de intrusiones en curso.
Además de ARTEX, del que ya se había informado, el informe cita CAIRN, CyberStrikeAI y PentAGI. GTIG afirma haber visto CAIRN en intrusiones contra objetivos entre los que está el sector aeroespacial de Estados Unidos, y una plataforma construida sobre PentAGI con la que, desde finales de agosto hasta principios de octubre de 2026, un actor rastreó vulnerabilidades en organizaciones de Asia. Entre quienes experimentan con estas herramientas hay grupos con motivación económica y otros sospechosos de espionaje vinculados a China.
El hallazgo que el informe presenta como novedad es otro: por primera vez, GTIG ha identificado atacantes que automatizan por completo la búsqueda y la explotación de fallos, sin una persona que supervise. En un servidor expuesto de los atacantes encontró una herramienta, bautizada exploit_agent, que compara el código de aplicaciones web populares antes y después de que se anuncie un parche, analiza las diferencias para localizar posibles vulnerabilidades, redacta el código para explotarlas y lo ejecuta de forma automática. Los datos del servidor apuntan a que su operador se interesaba por webs francesas de medios, entretenimiento y educación.
Google advierte de que así se acorta el margen que tienen las organizaciones para instalar un parche antes de que alguien lo aproveche. También señala límites: los mecanismos de las intrusiones son los de siempre, como credenciales comprometidas y sistemas sin actualizar, y estas herramientas cambian sigilo por velocidad, porque su actividad deja tráfico y rastros reconocibles que facilitan detectarlas. La compañía prevé que ganen sigilo y necesiten menos intervención humana a medida que mejoren los modelos.
Por qué importa · análisis y opinión
Publicar un parche siempre ha sido también publicar una pista: quien compara la versión nueva con la anterior ve qué se ha corregido. La novedad es que ese trabajo, que exigía a una persona experta, lo hace ahora una máquina sola y sin descanso, de modo que el tiempo entre el aviso y el ataque se encoge. Para una empresa pequeña la consecuencia es directa: dejar las actualizaciones para cuando haya un hueco ya no es prudente, sobre todo en lo que da a internet, como la web, la tienda o el acceso remoto. Activar las actualizaciones automáticas donde se pueda, saber qué programas hay instalados y vigilar los accesos con credenciales siguen siendo las defensas que funcionan. El propio informe da una razón para no alarmarse: estas herramientas hacen ruido y se pueden detectar.
Fuente oficial: Google Cloud · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Esto no se queda en las grandes empresas ni en el sector aeroespacial. Cualquier pyme o autónomo de España o Latinoamérica con equipos, servidores o programas conectados a internet está expuesto, porque lo que describe Google es una forma más rápida de aprovechar fallos ya conocidos. Quien tenga todo actualizado al día corre menos riesgo; quien deja las actualizaciones para más adelante es justo el objetivo, ya que el propio parche sirve de pista para atacar a quien aún no lo ha instalado.
Nuestro consejo es activar las actualizaciones automáticas en ordenadores, móviles y routers, y fijar un día a la semana para revisar las de los programas que no se actualizan solos, sobre todo los que están expuestos a internet. La fuente cita ataques contra servidores PaperCut, un programa de gestión de impresión, así que conviene que quien lo use compruebe que tiene la última versión. También es prudente cambiar las contraseñas reutilizadas, activar la verificación en dos pasos y hacer una lista sencilla de qué servicios tiene la empresa abiertos al exterior.
El coste de estas medidas es casi nulo, salvo algo de tiempo. El riesgo de no hacerlo crece, porque según el informe estos ataques se encadenan a velocidad de máquina y reducen el margen para reaccionar. Lo positivo es que los agentes actuales todavía dejan rastros detectables, de modo que revisar los avisos del antivirus o del cortafuegos sigue siendo útil.