IA en un minutoNoticiasSeguridad
Cursor confirma que un atacante coló copias manipuladas de la extensión Claude Code en su tienda
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
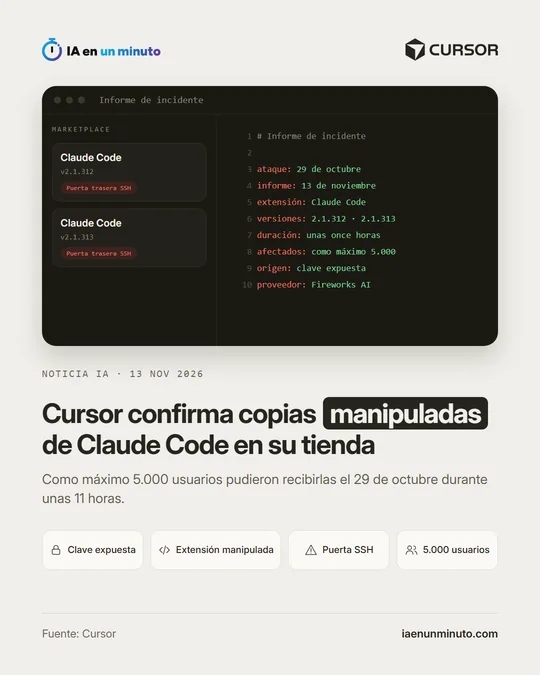
Cursor explica cómo llegaron copias manipuladas de Claude Code a su tienda: un atacante usó una clave que Fireworks AI dejó expuesta para copiar trazas de agentes de programación y, con una credencial hallada en ellas, subirlas el 29 de octubre. Estuvieron aproximadamente once horas y 5.000 usuarios, como máximo, pudieron recibirlas. La empresa bloqueó al intruso el 1 de noviembre, su última aparición, y cree que la crisis está contenida.
Una clave de acceso que un proveedor dejó expuesta está en el origen de las copias manipuladas de la extensión Claude Code que circularon por la tienda de Cursor, el editor de programación con asistente de IA. La propia empresa lo explica en una actualización de su informe de incidente, publicada el viernes 13 de noviembre tras dos semanas de investigación. Su primer aviso es de finales de octubre.
Según Cursor, el 29 de octubre un atacante colocó copias maliciosas y no autorizadas de la extensión de Anthropic, las versiones 2.1.312 y 2.1.313, directamente en la caché que sirve el catálogo de extensiones de Cursor. Anthropic no las publicó y, de acuerdo con la empresa, no hubo ningún fallo en su producto. Open VSX, el repositorio en el que se apoya la tienda, nunca llegó a contener el malware. Las copias estuvieron disponibles aproximadamente once horas y, como máximo, 5.000 usuarios que pidieron versiones concretas de la extensión ese día pudieron recibir la maliciosa.
El primer aviso ya explicaba que el código intentaba instalar una puerta trasera SSH, es decir, un acceso remoto permanente al equipo: añadía una clave del atacante, trataba de activar el servicio SSH y de abrir un túnel inverso. Cursor indicó entonces que ese último paso fallaría, salvo casos muy raros, por errores del código malicioso y por falta de permisos de administrador, aunque la clave, la persistencia y el envío de datos del equipo sí se producían. BleepingComputer, que atribuye el análisis de esos errores a la firma Phorion, informó de que probablemente impidieron el acceso remoto en muchos equipos Windows y macOS donde SSH no estaba ya en marcha.
El informe sitúa el comienzo del ataque en Fireworks AI, el proveedor externo que Cursor usaba para entrenar modelos y ejecutarlos. El atacante obtuvo una clave de acceso que Cursor había emitido a esa empresa y que Fireworks expuso, y con ella copió datos de un almacén de solo lectura que ambas compartían. Contenía trazas limitadas de agentes de programación, en su mayoría de 2025, de sesiones sin Modo Privacidad, que Cursor tenía permitido usar para entrenar modelos. Unas pocas incluían credenciales sin redactar: según Cursor, a menos del 0,01 % de sus clientes se les expusieron credenciales de API, y las trazas de menos del 0,05 % de los usuarios quedaron al alcance del atacante.
Con esas credenciales, el atacante llegó a varias herramientas SaaS de Cursor. Accedió a repositorios de código archivados que no eran de producción (algunos con datos de contacto de empresas), a datos limitados de atención al cliente y a correos, a métricas de uso y datos de contacto, a resúmenes de algunas conversaciones con agentes y a credenciales que usuarios habían enviado al equipo de soporte. Una credencial robada de esos datos le permitió colocar las copias en la caché de la tienda el 29 de octubre.
Cursor da el incidente por contenido: la última actividad del atacante que vio fue el 1 de noviembre y la bloqueó. Asegura que no resultaron afectados el código y los mensajes de quien usa el Modo Privacidad, los sistemas de producción, la aplicación de Cursor ni sus actualizaciones (salen de otro sistema de alojamiento de código al que el atacante no llegó), el resto de extensiones de la tienda ni los repositorios de código de los clientes. Ha trasladado todo el tráfico de inferencia fuera de Fireworks, desactivó la clave, rotó las credenciales internas y reconstruyó la tienda, y dice haber avisado directamente a cada cliente afectado.
Cursor pide a quien instaló o actualizó a la 2.1.312 o la 2.1.313 desde esa tienda durante la franja de exposición que siga los pasos de su aviso de seguridad, que incluye scripts para comprobar el equipo, porque desinstalar la extensión puede no bastar.
Por qué importa · análisis y opinión
El episodio muestra que el eslabón débil puede estar fuera de casa: la brecha empezó en un proveedor, siguió por unos datos compartidos y terminó en la tienda de extensiones que usan los desarrolladores. Para quien programa con asistentes de IA, la lección es doble. Primero, las extensiones también son código, y aquí el código dañino viajaba dentro de una extensión que llevaba el nombre de una empresa conocida. Segundo, los registros de sesiones con un agente pueden contener claves sin que nadie lo sepa. Por eso conviene comprobar si el equipo guarda rastros de las versiones afectadas, rotar las credenciales que pudo tocar y revisar qué datos se comparten con terceros para entrenar modelos.
Fuente oficial: Cursor · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Afecta a las pymes, autónomos y pequeños estudios que programan con Cursor y tienen la extensión Claude Code en macOS o Windows, sobre todo si la instalaron o actualizaron el 29 de octubre, mientras estuvieron disponibles las copias manipuladas. Quien no usa Cursor, o instala Claude Code fuera de su tienda, queda al margen, porque la extensión original de Anthropic no se vio comprometida.
Lo prudente es mirar la versión de Claude Code de cada equipo y, si es la 2.1.312 o la 2.1.313 y se instaló en esa franja, buscar entre sus claves SSH autorizadas una con la etiqueta svc-telemetry. Si aparece, Cursor da el equipo por afectado: hay que aislarlo, quitar la clave, los scripts de persistencia y los túneles, y cambiar las claves de API y contraseñas que se manejan desde él. Quien administre un equipo en Cursor debe mirar además el correo: la empresa dice haber enviado a los administradores la lista de claves que rotar.
Como criterio propio, conviene no pegar credenciales en las conversaciones con un agente de programación ni enviarlas al soporte de una herramienta: aquí, unas pocas trazas con claves sin redactar dieron acceso a otros sistemas. Cursor dice que el Modo Privacidad dejó fuera del incidente el código y los mensajes de quien lo usaba. Estas comprobaciones no cuestan dinero, solo un rato del equipo técnico.