IA en un minutoNoticiasSeguridad
Un anuncio en Google usa a Bing para llevar a una descarga falsa de Claude para Mac
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
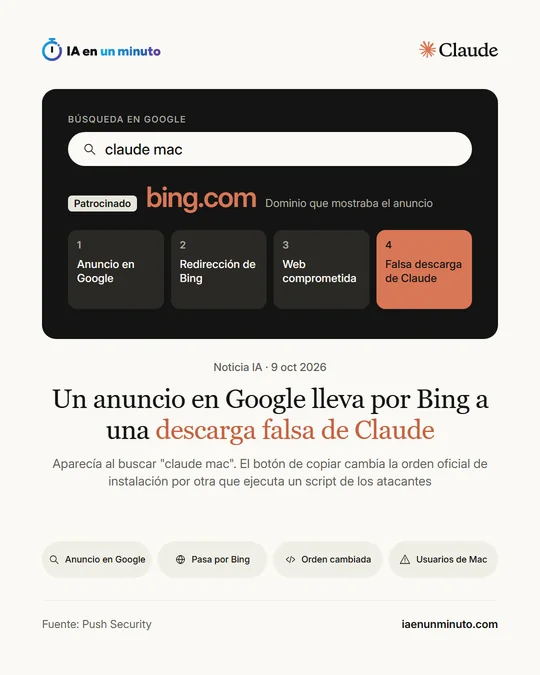
Push Security ha documentado un anuncio de Google que, a quien buscaba Claude para Mac, le enseñaba el dominio de Bing y terminaba en una página de descarga falsa tras cruzar Bing y una tienda comprometida. La página muestra la orden auténtica de Anthropic, pero su botón de copiar entrega otra que baja y ejecuta un script ajeno. No se sabe todavía qué instala ese script.
Push Security, una empresa de seguridad para navegadores, publicó el viernes 9 de octubre el análisis de un engaño que empieza con una búsqueda corriente. Al buscar «claude mac» en Google aparecía un resultado patrocinado cuyo dominio visible era bing.com, no una imitación de Claude ni nada parecido a Anthropic. La empresa llama a la técnica, medio en broma según dice, «Adception».
El clic pasaba por cuatro saltos. Primero, la redirección de anuncios de Google. Después, la redirección que Bing pone detrás de cada resultado de su buscador para registrar los clics. De ahí, a la página «quiénes somos» de una tienda sudamericana de homeopatía, legítima pero comprometida. Y por último, a una copia cuidada de la página de descarga de Claude. Según Push, la revisión de anuncios de Google aprobó un destino que era, sencillamente, otro buscador.
Push explica que la redirección de Bing ya había aparecido antes en correos de phishing y en códigos QR, pero que no la había visto como destino de un anuncio de búsqueda ni ha encontrado que alguien lo hubiera contado antes en público. El enlace de esta campaña lleva una marca de tiempo del 5 de octubre de 2026, que es probablemente cuando Bing lo generó.
La página falsa ofrece instalar Claude en macOS con una orden para el Terminal (la aplicación de Mac para escribir comandos) y muestra la orden real de Anthropic. El botón de copiar, en cambio, pone otra distinta en el portapapeles. Al pegarla, el Terminal escribe que está descargando Claude desde claude.ai, pero, según detalla BleepingComputer, medio especializado en seguridad, descarga en silencio un archivo de un servidor controlado por los atacantes y lo pasa al intérprete de órdenes de macOS para ejecutarlo. Quien lee la página y luego mira el Terminal ve las dos veces una dirección legítima.
El montaje tiene además dos filtros para esconderse. La web comprometida solo reenvía a quien llega desde Bing y con ciertas cabeceras del navegador, y la página falsa manda a un error 404 a quien no viene de Google o de Bing, así que abrir la dirección directamente no enseña nada.
No se sabe qué instala el script. BleepingComputer señala que la carga final se desconoce y que no está claro qué programa malicioso se instala, si es que se instala alguno. Push ha encontrado varios dominios que usan el mismo kit y cuenta que cuatro de cada cinco ataques ClickFix que detecta (el usuario copia y pega una orden maliciosa) llegan a la víctima a través de un buscador. Añade que la mayoría de los atacantes ni siquiera se molesta en disfrazar el dominio del anuncio y que, si este truco ayuda a pasar más tiempo sin que Google lo detecte, es un paso barato que probablemente usarán más atacantes.
Push detectó el caso en el entorno de uno de sus clientes.
Por qué importa · análisis y opinión
La lección práctica es incómoda: mirar el dominio del anuncio ya no basta, porque aquí el dominio era de fiar y lo que se veía en pantalla, también. Lo que falla es la costumbre de instalar programas copiando una orden de una web a la que se ha llegado desde un buscador. En una oficina con equipos Mac, la medida más barata es fijar una norma: las herramientas se instalan escribiendo a mano la dirección oficial del fabricante o desde un marcador guardado, nunca desde un resultado patrocinado, y ninguna orden se pega en el Terminal sin leerla antes en un editor de texto. Quien haya pegado una orden de una página así debería avisar a su responsable de informática: todavía no se sabe qué hace el programa descargado. La revisión de anuncios de los buscadores, visto el caso, no es una garantía.
Fuente oficial: Push Security · Redactada con ayuda de IA: cómo hacemos las noticias