IA en un minutoNoticiasSeguridad
Microsoft Teams admitirá en noviembre detección de deepfakes de proveedores externos y avisos de suplantación en las reuniones
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
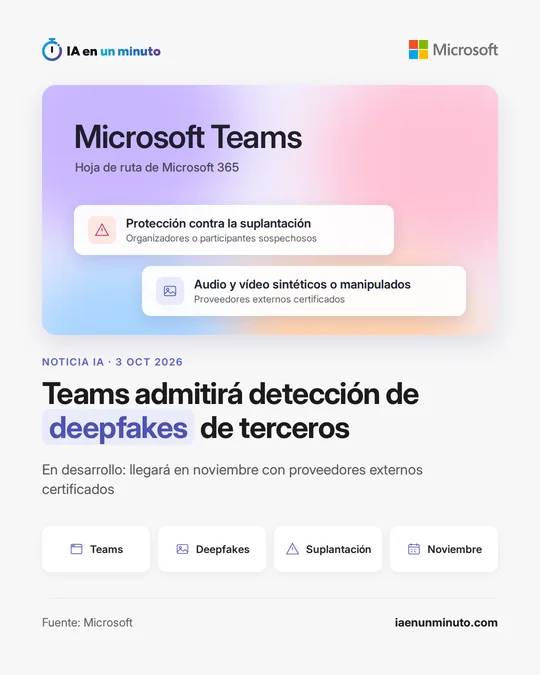
Microsoft trabaja en dos novedades para que en una reunión de Teams sea más difícil hacerse pasar por otra persona. La primera abre la aplicación a detectores de deepfakes de empresas externas certificadas, que examinarán la imagen y el sonido y avisarán a Teams; la segunda mostrará alertas cuando una identidad resulte sospechosa. Las dos siguen en desarrollo y está previsto que lleguen de forma general en noviembre.
Microsoft prepara para Teams (su aplicación de reuniones y chat) dos funciones contra la suplantación en las reuniones: la compatibilidad con herramientas de detección de deepfakes de otras empresas y una protección propia contra la suplantación de identidad, según publicó BleepingComputer el jueves 8 de octubre a partir de dos entradas nuevas de la hoja de ruta de Microsoft 365.
La primera entrada explica que las organizaciones podrán reforzar la seguridad de sus reuniones con soluciones de detección de audio y vídeo sintéticos de proveedores externos certificados. Esas soluciones analizan el audio y el vídeo de la reunión en busca de señales de contenido sintético o manipulado y envían sus avisos a Teams, que los mostrará y permitirá actuar sobre ellos dentro de la propia reunión. Microsoft precisa que la detección la hace el proveedor externo: Teams pone la integración y la experiencia para mostrar esas señales. La entrada la sitúa en la aplicación de escritorio, en Mac y en la web.
La segunda, «Impersonation Protection», ayuda a identificar a participantes y organizadores de reuniones potencialmente engañosos. Cuando Teams detecte un posible intento de suplantación, mostrará advertencias e indicadores de riesgo para ayudar a reconocer identidades sospechosas y a decidir con más información al unirse a una reunión o participar en ella. Esta figura también para Android e iOS.
Las dos funciones constan como «en desarrollo» y alcanzarán la disponibilidad general en noviembre de 2026, tras un despliegue mundial. Las entradas no dicen qué proveedores estarán certificados ni dan precio o requisitos de licencia.
BleepingComputer las enmarca en un refuerzo más amplio de la seguridad de Teams. En diciembre, Microsoft anunció que los administradores podrían bloquear a usuarios externos desde el portal de Defender a partir de enero, para frenar a grupos de ciberdelincuentes (entre ellos bandas de ransomware) que abusan de Teams en ataques de ingeniería social contra empleados de sus víctimas. En agosto empezó a desplegar una política que permite a los administradores bloquear automáticamente la entrada a las reuniones de todos los bots externos identificados, y en septiembre anunció que Teams difuminará los códigos QR enviados por remitentes externos y que, desde noviembre, los usuarios podrán denunciar invitaciones de invitado sospechosas desde la propia aplicación.
Por qué importa · análisis y opinión
Hasta ahora, comprobar que quien habla en una videollamada es quien dice ser quedaba fuera de la herramienta: dependía del ojo de cada empleado. Lo nuevo es que Teams abre la puerta a que esa señal aparezca dentro de la reunión, con un matiz importante: Microsoft no detecta los deepfakes, solo muestra lo que detecte un proveedor externo, que cada organización tendrá que elegir. Faltan por conocer los proveedores, el coste y cuánto aciertan. Mientras llega, lo que protege a una empresa sigue siendo el procedimiento: ninguna transferencia, cambio de cuenta bancaria o entrega de contraseñas por una petición hecha en una reunión sin confirmarla por un segundo canal ya conocido. Y quien administre Teams puede revisar hoy qué usuarios externos y qué bots pueden entrar en sus reuniones.
Fuente: BleepingComputer · Redactada con ayuda de IA: cómo hacemos las noticias