IA en un minutoNoticiasSeguridad
curl 8.23.0 corrige una vulnerabilidad de HTTP/2 que se halló con ayuda de Claude
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
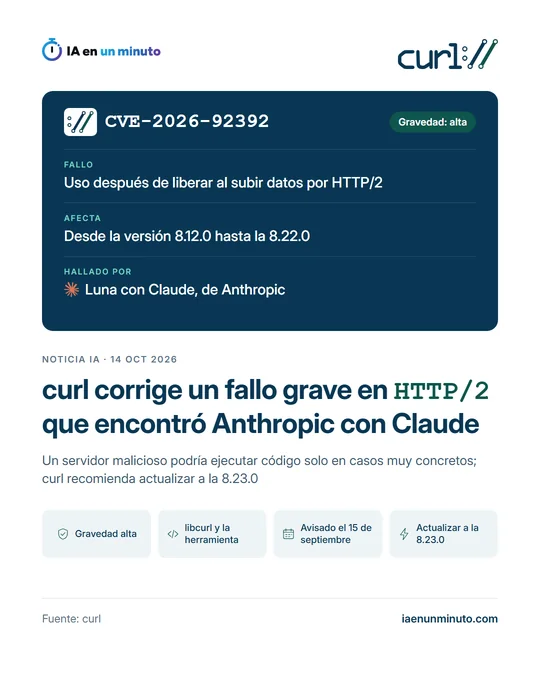
Anthropic, apoyándose en Claude, dio con un error de memoria en curl que salta al enviar datos por HTTP/2 y que ya arregla la versión 8.23.0. Un servidor malicioso podría usarlo para ejecutar código, aunque solo reuniendo muchos requisitos difíciles, y por eso curl lo deja en gravedad alta. Están expuestas las versiones 8.12.0 a 8.22.0, y lo recomendado es actualizar, parchear o prescindir de HTTP/2.
curl, la herramienta de código abierto para enviar y descargar datos por internet, publicó el miércoles 14 de octubre su versión 8.23.0, que corrige 24 vulnerabilidades. Una de ellas la descubrió Anthropic con ayuda de Claude.
Se trata del CVE-2026-92392, un fallo de "uso después de liberar" (el programa sigue usando una zona de memoria que ya había dado por libre) que aparece al subir datos por HTTP/2, el protocolo que lleva varias transferencias a la vez por una sola conexión. curl le asigna gravedad alta, y Daniel Stenberg, de curl, escribe en su blog que es una de las peores vulnerabilidades de curl en mucho tiempo.
Según Stenberg, el problema surge cuando el servidor detiene la subida, devuelve parte de la respuesta y cancela esa transferencia sin cerrar la conexión: curl la da por terminada, pero se queda con una referencia a una memoria que la aplicación libera después.
El aviso de curl explica que se ha demostrado que un servidor malicioso puede convertir el fallo en ejecución remota de código, pero solo si se dan a la vez muchas condiciones muy concretas. La víctima tiene que subir datos a ese servidor, cuyo certificado debe ser válido, con un tamaño de aproximadamente 135 KB, y el atacante necesita conocer detalles exactos de su sistema, como la arquitectura y la versión de curl. Como el equipo de curl ve extremadamente difícil reunir esas condiciones en la práctica, la ha calificado de alta y no de crítica. Stenberg añade que lo más probable es que un intento de ataque solo haga fallar el programa y que las posibilidades de éxito son escasas.
Están afectadas las versiones de la 8.12.0 a la 8.22.0, tanto en libcurl, la biblioteca que usan muchas aplicaciones aunque no siempre lo indiquen, como en la herramienta de línea de comandos. En otras ramas también hay versiones corregidas: 8.20.2, 8.16.2 y 8.14.3. curl recomienda actualizar a la 8.23.0, aplicar el parche a la versión que se tenga o no usar HTTP/2. El parche es de Stefan Eissing.
El aviso atribuye el hallazgo a "Luna with Claude, Anthropic". Según Stenberg, lo encontró Luna Tong, de Anthropic, con OSS Scanner, el nuevo escáner de la empresa para código abierto, que él supone que usa sus modelos de IA. Se lo notificaron el 15 de septiembre, el equipo de seguridad de curl lo confirmó en pocas horas y adelantó la nueva versión: el ciclo pasó de ocho a seis semanas.
Stenberg recuerda que libcurl está escrita en C, un lenguaje que no protege la memoria, y que con uno que sí lo hiciera el error probablemente se habría evitado. Aun así, descarta reescribir curl en otro lenguaje, como Rust.
Por qué importa · análisis y opinión
Lo urgente es saber dónde está curl en cada empresa, y no siempre es evidente: viaja dentro de muchos programas que no lo anuncian, así que no basta con mirar la herramienta instalada en un servidor. Hay que pedir a los proveedores de software y de dispositivos que confirmen si sus productos llevan una versión afectada y cuándo la actualizan. El caso también apunta hacia dónde va la seguridad del código abierto: los escáneres apoyados en modelos de IA empiezan a encontrar fallos graves en proyectos muy revisados, y eso puede traer más avisos en poco tiempo a equipos pequeños. La reacción de curl, que confirmó el problema enseguida y adelantó la publicación sin saltarse sus procedimientos, es la parte buena. Los parches llegan rápido, pero solo protegen a quien los instala.
Fuente oficial: curl · Redactada con ayuda de IA: cómo hacemos las noticias