IA en un minutoNoticiasSeguridad
Un hacker usó agentes de IA y unos pocos miles de dólares para piratear decenas de sitios web
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
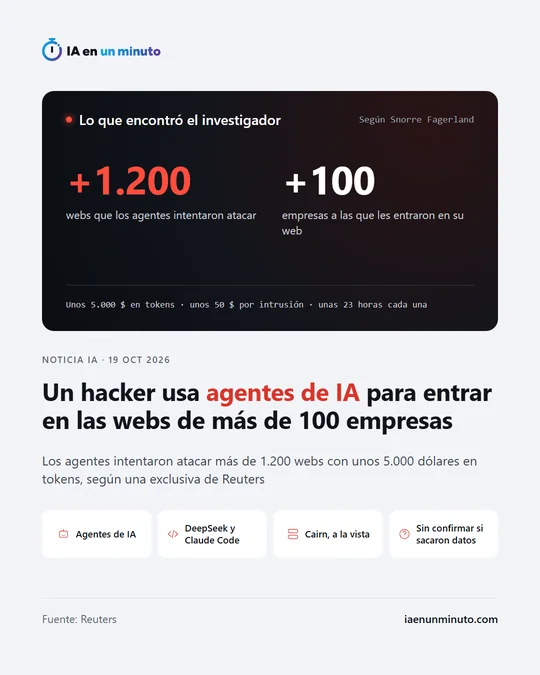
Un solo atacante de habla china lanzó agentes de IA contra más de 1.200 webs; lograron vulnerar las de más de 100 empresas, entre ellas Deere, SharkNinja y Cummins. Snorre Fagerland, de NorForge, lo detectó al encontrar instalaciones de Cairn expuestas. Según su estimación, la operación gastó en tokens aproximadamente 5.000 dólares, con DeepSeek y Claude Code como motores aparentes.
Un hacker de habla china ha usado agentes de IA para intentar entrar en más de 1.200 webs y ha logrado colarse en sitios de más de 100 empresas durante las dos últimas semanas, según una exclusiva de Reuters.
Lo descubrió Snorre Fagerland, investigador principal de amenazas de NorForge, mientras rastreaba internet en busca de instalaciones de Cairn que habían quedado expuestas sin querer. Cairn es una plataforma de IA de código abierto para resolver problemas, muy usada por los hackers. Desde alrededor del 2 de octubre, Fagerland localizó unas dos docenas de instalaciones dedicadas a actividades maliciosas, lo que le permitió observar a los atacantes mientras trabajaban. Su informe, que se publica este lunes y que entregó antes a Reuters, no nombra a las víctimas; la agencia las identificó revisando por su cuenta la actividad del hacker en Cairn.
El atacante empezó el 25 de septiembre y apuntó a webs de comercio electrónico de Estados Unidos, Canadá, Australia y Japón. Sus instrucciones a los agentes ocupaban menos de 100 caracteres chinos y apenas esbozaban sus tácticas preferidas. Según los cálculos de Fagerland, la campaña consumió aproximadamente 5.000 dólares en tokens, unos 50 dólares por cada intrusión lograda, y cada éxito solía requerir unas 23 horas de pruebas en busca de fallos. Los agentes parecían combinar DeepSeek y Claude Code, el asistente de programación de Anthropic.
En un caso, tras no encontrar debilidades en la aplicación pública de una gran empresa, los agentes rastrearon registros digitales hasta dar con infraestructura asociada, localizaron un panel de control expuesto, hallaron un fallo sutil en cómo procesaba los datos y, tras horas de ensayo y error, informaron de que lo habían aprovechado para que el servidor ejecutara órdenes maliciosas. "No es fácil dar con soluciones así", dijo Fagerland, que lleva casi tres décadas en la ciberseguridad.
Reuters ha identificado entre las víctimas a Deere, SharkNinja y Cummins. Deere asegura que tomó las "medidas de corrección necesarias" y que no tiene "indicios de que se accediera a información sensible". SharkNinja explica que el ataque alcanzó una web independiente que solo tenía información de soporte de sus productos y que la amenaza está contenida. Cummins dice que investiga un posible ciberataque contra una web que gestiona uno de sus proveedores externos. Otras dos empresas más pequeñas también han reconocido la intrusión; el resto de las víctimas que aparecen en los datos de Cairn no respondieron.
Reuters no ha podido confirmar si los atacantes llegaron a sacar datos ni en qué medida. Fagerland vio a otros atacantes usar Cairn: uno robó un gran lote de datos de tarjetas de crédito y otro intentó que los agentes asaltaran una plataforma de intercambio de criptomonedas. El autor de Cairn, que en redes usa el nombre "le1xia0", no respondió de inmediato a las preguntas de la agencia; en un mensaje reciente en X escribió que su plataforma no se diseñó para ataques informáticos y que, si se usa para ataques dañinos, "no es mi intención".
El caso llega después de otros parecidos: en agosto, la empresa israelí Gambit Security descubrió a extorsionadores de habla rusa que habían usado la herramienta de IA Cursor para entrar en siete organizaciones, y en septiembre documentó otra oleada guiada por agentes que afectó a 25 empresas y se llevó al menos 600.000 registros de tarjetas. Fagerland reconoce que creía que estos agentes necesitarían al menos algo de supervisión humana y dice que ahora está claro que la tecnología ha superado esa fase.
Por qué importa · análisis y opinión
Lo que cambia con este caso es la escala que alcanza una sola persona: unas pocas órdenes y un presupuesto modesto bastan para que las máquinas busquen fallos sin descanso durante horas. Las víctimas no fueron solo las webs principales, sino también sitios secundarios, paneles expuestos y páginas que gestionan proveedores, justo lo que menos se vigila. Para cualquier empresa con presencia en internet, la tarea inmediata es hacer inventario de todo lo que tiene publicado, incluidos los subdominios olvidados y lo que mantienen terceros, cerrar los paneles de administración al acceso público y revisar los registros en busca de sondeos largos y repetidos. Queda por saber cuántos datos salieron, y ese hueco es otro aviso: sin buenos registros, ni siquiera se puede responder a esa pregunta.
Fuente: Reuters (Devdiscourse) · Redactada con ayuda de IA: cómo hacemos las noticias