IA en un minutoNoticiasSeguridad
Un informe de seguridad señala a un grupo que habría usado Claude, Grok y Kimi para atacar a bancos de América Latina
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
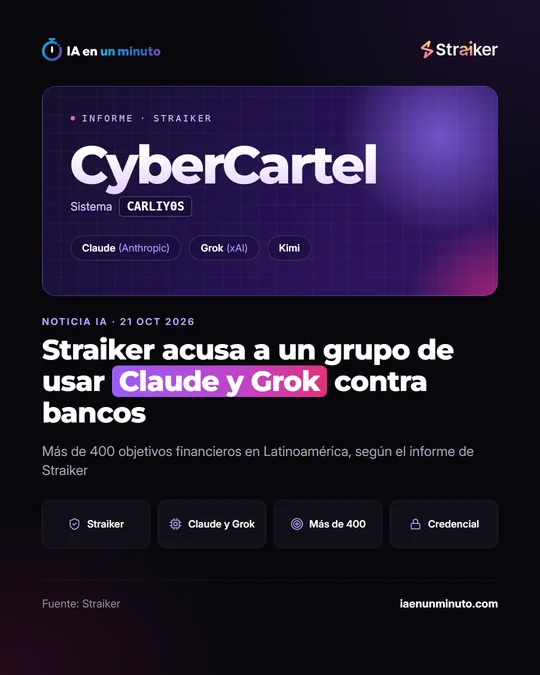
Straiker atribuye a CyberCartel una campaña con varios modelos de IA que apuntó a más de 400 objetivos del sector financiero latinoamericano. CARLIY0S combinaba Claude, Grok y Kimi, y una base de datos del grupo guardaba 4.493 registros robados. Anthropic retiró la credencial que el grupo usaba con Claude y xAI examinaba lo ocurrido, según la firma.
La firma de ciberseguridad Straiker publicó el miércoles 21 de octubre una investigación de su equipo STAR Labs sobre CyberCartel, un grupo que, según el informe, habría dirigido en cuestión de meses ataques contra más de 400 objetivos financieros de América Latina, entre ellos bancos y proveedores de pagos. En esa campaña actuaba como Tr4nsHack Team, con la empresa pantalla Hexagon Security Labs Mexico, y entre sus miembros hay operadores ya conocidos de CyberCartel.
Según Straiker, el grupo usaba CARLIY0S, un sistema de ataque descentralizado que integraba varios modelos comerciales de IA: Claude, de Anthropic, en sus versiones Sonnet y Opus; Grok, de xAI, y Kimi. La propia configuración del sistema, que cita el informe, recurría a subagentes a través de la API de Anthropic.
Los investigadores de Straiker accedieron además a una copia de FinancialSoft, la base de datos de credenciales robadas del grupo, con 4.493 registros. La mayor parte son datos de identidad y de cuentas financieras, encabezados por 2.911 direcciones de correo electrónico y 903 números de cuenta.
Según Straiker, Anthropic revocó después la credencial comprometida con la que el grupo llegaba a Claude, y xAI, que fue avisada, examinaba la actividad. Todos los datos proceden del informe de la propia Straiker.
Por qué importa · análisis y opinión
Lo llamativo del caso no es que un grupo delictivo use IA, sino que reparta el trabajo entre varios modelos comerciales dentro de un mismo sistema. Hay que leerlo con cautela: todos los datos proceden del informe de una sola firma de ciberseguridad, Straiker, y las víctimas no tienen nombre. Aun así, la lección para bancos y empresas de pagos de la región no depende de quién esté detrás: lo que alimenta estos ataques son credenciales robadas y cuentas expuestas. Revisar qué claves de acceso siguen activas, cambiarlas con frecuencia y vigilar los accesos a las cuentas son medidas que valen en cualquier caso. Para los proveedores de modelos, el caso muestra cuánto depende de detectar y revocar a tiempo una credencial comprometida.
Fuente oficial: Straiker · Redactada con ayuda de IA: cómo hacemos las noticias