IA en un minutoNoticiasSeguridad
Microsoft amplía Copilot Autofix en Azure DevOps a las dependencias vulnerables y a las alertas de otras herramientas
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
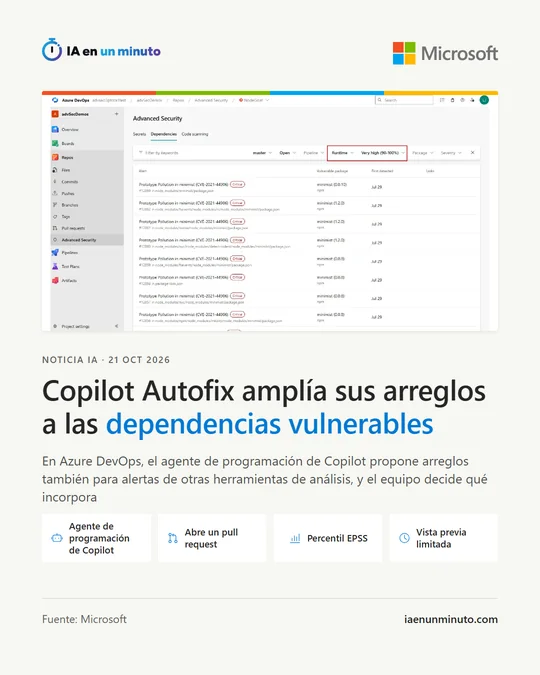
Microsoft ha extendido Copilot Autofix, que sugiere correcciones de seguridad en Azure DevOps, a los paquetes vulnerables y a los avisos de analizadores distintos de CodeQL. Ahora se apoya en un agente de Copilot que estudia el repositorio y respeta las pautas que le dé cada equipo. La función sigue en vista previa limitada, cada arreglo gasta créditos de IA y la vista previa pública está prevista para noviembre.
Microsoft anunció el miércoles 21 de octubre, en el blog de Azure DevOps, que amplía Copilot Autofix, la función de GitHub Advanced Security for Azure DevOps (el servicio de seguridad de código de su plataforma para desarrollar software) que propone arreglos para las vulnerabilidades que detecta. La función pasa a apoyarse en un agente: usa el agente de programación de Copilot para explorar el contexto del repositorio y puede revisar y pulir sus propios cambios antes de devolver una sugerencia.
Hasta ahora solo generaba arreglos para un conjunto limitado de reglas de CodeQL, el analizador de código de GitHub. Ahora también los propone para las alertas de otras herramientas de análisis de código y para las dependencias vulnerables, los paquetes con fallos de seguridad de los que depende un proyecto. En ese caso, el arreglo se pide desde la propia alerta y la herramienta puede abrir una solicitud de cambios (pull request) con el cambio sugerido y una explicación, que se revisa por el mismo proceso que el resto del código. El equipo tiene la última palabra sobre qué incorpora.
Los equipos pueden darle sus propias instrucciones y habilidades (skills), guardadas en las carpetas .github o .agents del repositorio, por ejemplo para que use su función aprobada de validación de datos o siga su procedimiento para actualizar paquetes. Para decidir qué alertas atender primero, Advanced Security muestra, cuando hay datos, el percentil EPSS de cada alerta de dependencias. EPSS es un sistema que estima la probabilidad de que una vulnerabilidad se aproveche en ataques reales; un percentil más alto indica que el fallo ocupa un puesto más alto en esa estimación frente a otros, no la probabilidad de que alguien ataque una aplicación concreta. En los ecosistemas compatibles, también distingue las dependencias que solo se usan durante el desarrollo de las que funcionan en la aplicación.
La función se activa con un solo botón a nivel de organización, proyecto o repositorio, y después se eligen una a una las alertas que se quieren arreglar. El despliegue llevará entre dos y tres semanas; por ahora está en una vista previa pública limitada para las organizaciones inscritas, y Microsoft prevé abrir la vista previa pública en noviembre. Generar arreglos consume créditos de IA, activar la función no crea arreglos de forma automática y no todas las peticiones producen uno. Microsoft recomienda revisar todos los cambios, compilar y pasar las pruebas antes de incorporar el código propuesto. El anuncio no detalla cuántos créditos consume cada arreglo.
Por qué importa · análisis y opinión
El trabajo pesado de un aviso de seguridad solía empezar cuando el escáner terminaba: alguien tenía que entender el fallo, buscar la versión buena del paquete y comprobar que nada se rompía. Que la herramienta proponga el cambio y abra ella misma la solicitud acorta ese camino, sobre todo en las dependencias, donde se acumulan avisos sin dueño. El ahorro depende de dos cosas que el anuncio deja abiertas: cuánto cuestan los créditos de cada arreglo y con qué frecuencia la propuesta sale bien a la primera. Los equipos que usen Azure DevOps pueden ir preparando ya las instrucciones con sus normas internas, porque es lo que hará que las sugerencias encajen con su código, y mantener la revisión humana y las pruebas antes de aceptar cualquier cambio.
Fuente oficial: Microsoft · Redactada con ayuda de IA: cómo hacemos las noticias