IA en un minutoNoticiasSeguridad
Una empresa de ciberseguridad entra en sistemas internos de Anthropic en menos de 12 horas, según The Washington Post
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
La startup Cathedral, creada por antiguos miembros del DOGE, afirma que tardó menos de 12 horas en colarse en sistemas internos de Anthropic atacando con agentes de IA el software de sus proveedores. Según un borrador visto por The Washington Post, alcanzó nóminas, reuniones transcritas y chats de Slack. Anthropic admite una intrusión limitada, niega que llegaran a Claude, a su código o a los pesos del modelo y acusa a Cathedral de exagerar.
Cathedral, una startup de ciberseguridad con pocos meses de vida fundada por antiguos miembros del DOGE (la oficina de recortes del Gobierno de Estados Unidos), asegura que consiguió entrar en sistemas internos de Anthropic, la creadora del modelo Claude, en menos de 12 horas, según publicó este lunes 26 de octubre The Washington Post.
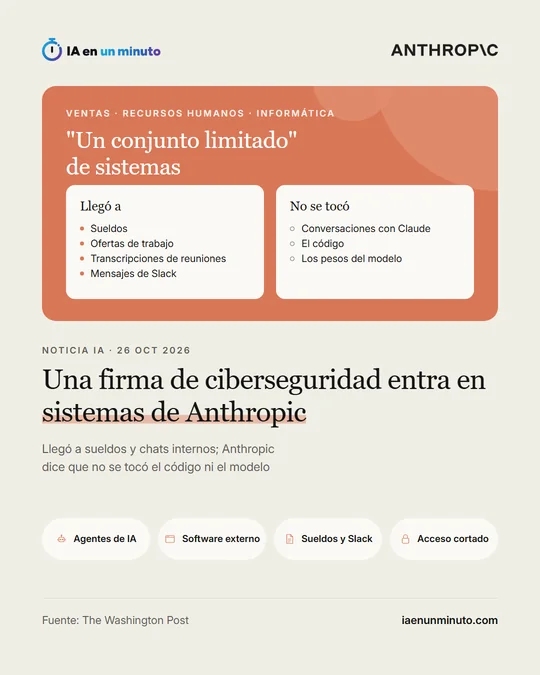
El diario se apoya en un borrador de informe de la propia Cathedral, que la startup comunicó hace poco a Anthropic. Sus investigadores lanzaron agentes de IA contra programas de proveedores externos que Anthropic utiliza para vender y gestionar a su plantilla, aprovecharon fallos de esos programas y desde ahí avanzaron hacia dentro. Así alcanzaron sueldos, ofertas de empleo, transcripciones de reuniones y conversaciones de Slack (su chat interno) sobre los modelos más avanzados de la compañía. Según Infobae, son herramientas que también usan miles de empresas ajenas a la inteligencia artificial.
Anthropic reconoce que hubo acceso a "un conjunto limitado" de sus sistemas de ventas, de recursos humanos y de informática. Según la empresa, nadie alcanzó las conversaciones de sus clientes con Claude, el código ni los pesos del modelo (los valores numéricos con los que funciona); cerró la entrada ese mismo día y avisó a funcionarios federales. Añade que su vigilancia interna detectó parte de la actividad antes de recibir el informe y que no tiene indicios de que otros hayan aprovechado esos fallos.
Las dos partes no cuentan lo mismo. Anthropic sostiene que Cathedral exageró lo que esto supone para la seguridad nacional y que no le informó de toda su actividad, algo que exige su programa de recompensas por fallos. Cathedral responde que redujo los accesos al mínimo. Sus clientes, a los que vende servicios de ciberseguridad con IA, son compañías privadas y el Gobierno estadounidense; ha captado 160 millones de dólares y está valorada en 1.400 millones, según Infobae.
El diario pidió revisar los hallazgos a Alex Stamos, que dirige la seguridad de Cognition y estuvo al frente del observatorio de internet de la Universidad de Stanford. En declaraciones a The Washington Post, recogidas por Infobae, Stamos dijo que "encontraron algo grande", advirtió de que conectar software ajeno supone un gran problema para todas las compañías y opinó que Anthropic "podría haberlo hecho mucho mejor".
No es el primer caso de este tipo. En julio, según Infobae, tres investigadores de Hacktron AI entraron en OpenAI en menos de 72 horas: empezaron por su foro público de desarrolladores y terminaron en su repositorio de código interno.
Por qué importa · análisis y opinión
El caso desplaza la atención sobre dónde tiene que protegerse una empresa de IA. Los laboratorios blindan sus modelos con mucho cuidado, pero el acceso llegó por las aplicaciones de ventas, personal y mensajería que comparten con cualquier otra compañía, y eso convierte el problema en algo que toca a todas. Las versiones de las dos partes no coinciden y cada una tiene sus intereses, así que conviene esperar al informe definitivo antes de medir la gravedad. Lo que sí se puede hacer ya es repasar qué proveedores externos tienen acceso a datos sensibles, con qué permisos y si alguien vigila esas conexiones. Que unos agentes de IA encuentren estos huecos tan deprisa abarata además los ataques y obliga a revisar esas conexiones con más frecuencia.
Fuente: Infobae · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Este caso interesa a cualquier pyme o autónomo de España y Latinoamérica que trabaje con programas en la nube de otras empresas para vender, gestionar la plantilla o comunicarse por chat, que hoy son casi todos. No hace falta desarrollar IA para estar expuesto: según lo publicado, la puerta de entrada fueron proveedores externos de ventas y recursos humanos, no el modelo. Quien apenas conecta servicios entre sí corre menos riesgo, aunque no ninguno.
Nuestro consejo es empezar por una lista sencilla de las aplicaciones enlazadas a las cuentas de la empresa y retirar los permisos de las que ya no se usan. Conviene activar la verificación en dos pasos en el chat interno, el correo y la herramienta de nóminas, y revisar quién puede ver los sueldos y las grabaciones o transcripciones de reuniones. Lo prudente también es no dejar en el chat contraseñas ni datos personales de empleados, y preguntar a cada proveedor cómo y cuándo avisa si sufre un incidente.
Estas medidas cuestan sobre todo tiempo, no dinero. El riesgo de no tomarlas crece: si unos agentes de IA bastaron para encontrar fallos en menos de 12 horas, creemos razonable pensar que herramientas parecidas están al alcance de cualquiera con malas intenciones. Y una fuga de nóminas u ofertas de trabajo afecta a datos personales de la plantilla, con el daño de confianza y las obligaciones legales que eso conlleva.