IA en un minutoNoticiasSeguridad
Una campaña de malware usa falsos instaladores de ChatGPT y Claude para infectar equipos
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
Los atacantes ofrecen en GitHub falsos programas para ordenador de ChatGPT y Claude que en realidad instalan un programa dañino. El paquete trae un ejecutable genuino y firmado por OpenAI o Anthropic, que carga a su lado una biblioteca maliciosa. Check Point Research aclara que ninguna de las dos empresas ha sido comprometida y que el último programa instalado observado minaba criptomonedas.
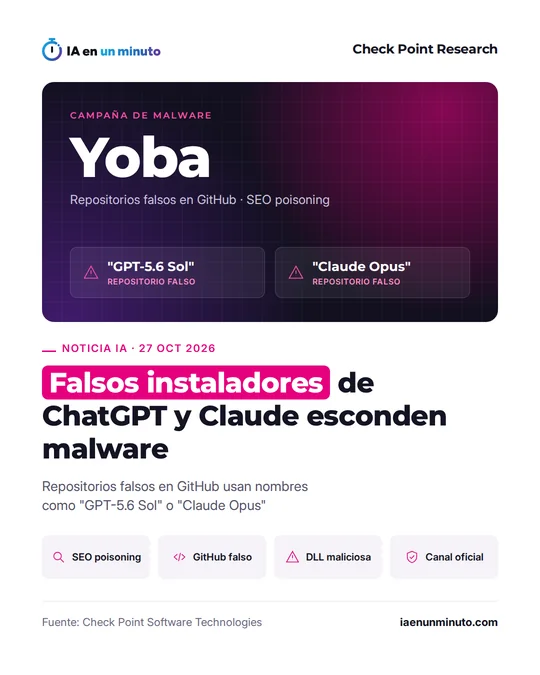
Check Point Research (CPR), el equipo de investigación de Check Point, ha descrito Yoba, una campaña de malware que se apoya en proyectos falsos de GitHub que se hacen pasar por aplicaciones de escritorio de ChatGPT y Claude. Según su análisis, publicado el 27 de octubre, los atacantes usan además ejecutables legítimos y firmados de OpenAI y Anthropic para cargar el código dañino. CPR subraya que su investigación no indica que ChatGPT, Claude, OpenAI o Anthropic hayan sido comprometidos: lo que se abusa es la confianza en esas marcas.
Los atacantes crearon repositorios y páginas de GitHub Pages que ofrecían supuestas versiones de escritorio de productos de IA nuevos, con nombres como "GPT-5.6 Sol", "GPT-6 Astra" y "Claude Opus", y los enlaces de descarga llevaban a archivos ZIP alojados como versiones publicadas en GitHub. CPR no vio señales de que inflaran artificialmente las estrellas o los forks de los repositorios, pero sí que aparecían en lugares destacados de Google. Por el contenido pensado para el buscador y por cómo entregan el instalador, CPR considera que la campaña encaja con el envenenamiento de buscadores (SEO poisoning), una técnica para colocar páginas dañinas ante quien busca un programa.
El paquete mezcla los componentes de Yoba con software legítimo: en los de ChatGPT va un Setup.exe auténtico y firmado por OpenAI, y en el de Claude, un ejecutable auténtico y firmado de Claude. Al abrirse, ese ejecutable carga un archivo winmm.dll malicioso que está en la misma carpeta, mediante una técnica conocida como carga lateral de DLL (DLL sideloading). El ejecutable firmado es legítimo, aclara CPR, pero lo que lo rodea no.
El primer componente, YobaDropper, comprueba antes de seguir que lo ha abierto el Setup.exe esperado, aplica comprobaciones de idioma de la región y exige permisos de administrador; si la primera falla, se queda esperando un buen rato. Después instala YobaLoader junto a un ejecutable legítimo de Windows y crea una tarea programada para que lo cargue tras el arranque del sistema. YobaLoader entra en un canal de Telegram, descarga su imagen de perfil y con sus datos genera un dominio, de modo que el atacante puede cambiarlo cambiando la imagen; luego consulta un registro DNS TXT de ese dominio a través del servicio DNS sobre HTTPS de Google y puede bajar de alojamientos externos como Catbox una carga cifrada.
En la campaña analizada, la carga final fue XMRig 6.26.0, un programa de minería de criptomonedas que podía comunicarse mediante Tor y que se detenía mientras la víctima usaba el equipo. CPR advierte, sin embargo, de que Yoba no es solo un minero: YobaLoader es un cargador genérico que puede entregar otros ejecutables de Windows o scripts de PowerShell, así que quien lo encuentre debería tratar la infección como un compromiso más amplio. Entre las recomendaciones de Check Point están descargar las aplicaciones por los canales controlados por su fabricante en lugar de fiarse de los buscadores, de las páginas de GitHub o de enlaces de terceros, restringir las aplicaciones no autorizadas y los permisos de administrador, e inspeccionar las descargas y el comportamiento de las aplicaciones.
Por qué importa · análisis y opinión
Esta campaña no ataca a OpenAI ni a Anthropic, sino a la prisa de quien busca el último modelo y se fía del primer resultado del buscador. Una firma digital válida acredita un ejecutable concreto, pero no todo lo que viaja en la misma carpeta, y de ahí sale el engaño. Quien administre equipos de una empresa debería fijar de dónde se instalan las aplicaciones de IA, limitar los permisos de administrador y recordar al personal que un repositorio con el nombre de un modelo no es una fuente oficial. Y si alguien ya lo ha instalado, conviene tratarlo como un compromiso del equipo entero, no solo como un minero que hay que quitar. Mientras lleguen modelos nuevos cada pocas semanas, este tipo de cebo seguirá teniendo público.
Fuente oficial: Check Point · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Esto afecta a cualquier pequeña empresa, autónomo o profesional de España y Latinoamérica que instale por su cuenta aplicaciones de IA en los ordenadores del trabajo, sobre todo donde nadie se encarga de controlar qué se descarga. Quien use ChatGPT o Claude solo desde el navegador, entrando en la web oficial, no corre este riesgo concreto.
En la práctica, lo prudente es fijar una norma sencilla: las aplicaciones de IA se descargan solo desde la web oficial de OpenAI o de Anthropic, nunca desde un enlace de un buscador, un repositorio de GitHub o una página que anuncie un modelo con nombre llamativo. Check Point Research recomienda además que los usuarios habituales no tengan permisos de administrador, un ajuste que no cuesta dinero, y contar con herramientas de seguridad que intercepten comunicaciones maliciosas. Nuestro consejo es desconfiar de cualquier versión cuyo nombre no aparezca en los anuncios oficiales de las empresas.
El riesgo no es menor: Check Point Research aconseja tratar una infección como un compromiso total del equipo, porque el cargador de Yoba puede ejecutar cualquier programa o script en PowerShell. Si alguien de la plantilla cree haber instalado uno de estos paquetes, lo sensato es desconectar ese ordenador de la red, cambiar desde otro dispositivo las contraseñas que se usaban en él y no volver a trabajar con él hasta revisarlo a fondo o reinstalarlo.