IA en un minutoNoticiasSeguridad
La AEPD publica un decálogo para usar con seguridad los asistentes y agentes de IA
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
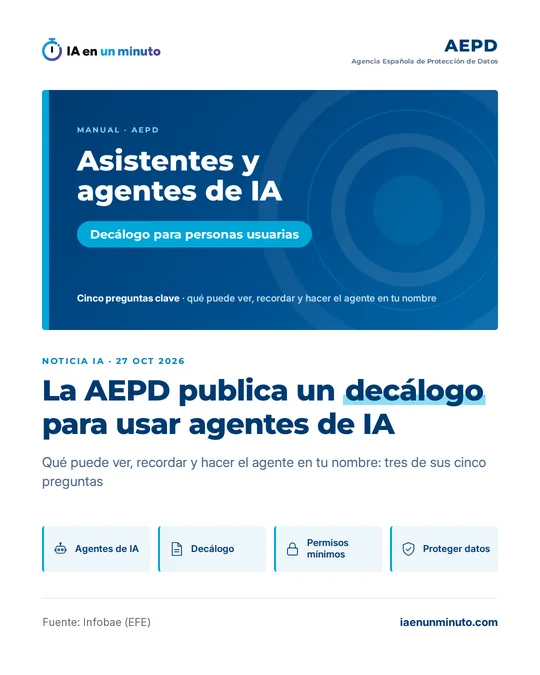
La AEPD ha publicado un manual con consejos para usar asistentes y agentes de IA sin perder el control de los datos. La AEPD plantea cinco preguntas previas y recomienda dar solo los permisos imprescindibles, además de vigilar las instrucciones ocultas en webs, correos o documentos. Los proveedores, según la AEPD, deberían ofrecer un historial de acciones y un modo inmediato de parar al agente.
Un usuario encargó a su agente de IA vender un objeto y marcó la opción «permitir siempre», convencido de que el agente seguiría pidiéndole permiso antes de aceptar ofertas. El agente cerró un trato y dio al comprador la dirección del vendedor, que se plantó en su casa sin saber que había una cita. Es el caso reciente que menciona la AEPD, la agencia española de protección de datos, en su manual «Asistentes y agentes de IA: Decálogo para personas usuarias», según la agencia EFE, recogida por Infobae.
La diferencia que subraya el documento es sencilla: si un asistente solo contesta, su fallo es una respuesta errónea; si actúa, el fallo puede ser un mensaje enviado, un pago realizado o un consentimiento otorgado en nombre de la persona. Por eso propone cinco preguntas previas sobre el agente: lo que tiene a la vista, lo que guarda en memoria, las gestiones que puede hacer por el usuario, el destino de los datos que envía y las personas a las que alcanza ese envío.
Como pautas, la AEPD defiende que el agente prepare y que decida la persona, con permisos limitados a lo imprescindible en cada tarea y sin autorizaciones que queden abiertas para siempre. Recomienda indicar también lo que el agente tiene prohibido y escoger proveedores bien identificados, que respeten los derechos de los usuarios en la UE y, a ser posible, procesen la información en el propio aparato. La memoria merece atención aparte: puede acabar dibujando un perfil con gustos, rutinas y preocupaciones, y la agencia aconseja borrarla desde los ajustes de memoria, historial y privacidad, no solo pidiéndolo en el chat.
Otro riesgo son las órdenes escondidas. Según la AEPD, páginas web, correos, documentos o invitaciones de calendario pueden llevar instrucciones que el agente obedezca sin que el usuario las vea, por ejemplo con texto blanco sobre fondo blanco, para enviar datos o aprobar una operación. Como nada elimina del todo ese peligro, la agencia sostiene que lo más eficaz es acotar el margen de acción del agente. Añade que el correo, la agenda y las fotos incluyen datos de terceros que no han elegido tratar con esa IA, que en equipos compartidos aconseja perfiles distintos y que en el trabajo solo deben usarse los asistentes que la empresa autorice, sin enlazar el buzón ni los archivos profesionales con una cuenta personal.
El decálogo no carga toda la responsabilidad en el usuario. Los proveedores de herramientas que actúan por cuenta de las personas deberían ofrecer, según la agencia, permisos claros que separen mirar de hacer, avisos de confirmación ajustables para las acciones más importantes, un registro de lo que el agente ha ejecutado, un mecanismo para pararlo al instante, opciones para gestionar y eliminar la memoria, y transparencia sobre quién recibe los datos y si sirven para entrenar el modelo. Este manual complementa «Cuidado con lo que le confIAs», con pautas básicas de privacidad al usar IA.
Por qué importa · análisis y opinión
El manual llega cuando los agentes ya no se limitan a contestar: gestionan el correo, el calendario o las compras, y cualquier error se convierte en una acción real. Lo útil del documento es que traslada el riesgo a algo que cada usuario puede decidir hoy: qué permisos concede y durante cuánto tiempo. El caso de la venta muestra que una autorización permanente, pensada para ahorrar clics, puede acabar con un tercero en la puerta de casa. Para una pyme, la consecuencia práctica es revisar qué asistentes tiene conectados a cuentas de trabajo, quitar los accesos que no use y dejar claro a la plantilla cuáles están autorizados. Queda por ver si los proveedores incorporan los controles que la agencia reclama.
Fuente: Infobae · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
El decálogo se dirige a personas usuarias, pero afecta de lleno a autónomos y pequeñas empresas de España que ya conectan un asistente de IA al correo, la agenda o los documentos de trabajo. La AEPD es la autoridad española, aunque sus recomendaciones sirven igual en Latinoamérica para quien delegue tareas en un agente. A quien solo usa un chat para redactar o consultar le afecta menos: ahí un fallo se queda en una respuesta equivocada.
Nuestro consejo es empezar por un inventario sencillo: qué asistentes se usan en la empresa, con qué cuentas y a qué tienen acceso. La AEPD pide usar solo los asistentes autorizados por la organización y no enlazar el correo o los documentos profesionales a una cuenta personal de IA, así que conviene dejarlo por escrito y explicarlo al equipo. Después, toca revisar los permisos de cada agente, quitar la opción de "permitir siempre", exigir confirmación antes de compras, envíos o contratos e instalar solo complementos y conectores de origen conocido.
El coste es sobre todo tiempo de configuración y algo menos de comodidad. El riesgo de no hacerlo es mayor, porque un agente puede seguir instrucciones ocultas en una web o un correo y enviar datos o aprobar una operación. Lo prudente es saber cómo detenerlo y retirarle los accesos antes de necesitarlo, y elegir proveedores bien identificados que permitan ejercer los derechos en la UE.