IA en un minutoNoticiasSeguridad
Un grupo vinculado a China usó agentes de IA contra más de 200 organizaciones, según CrowdStrike
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
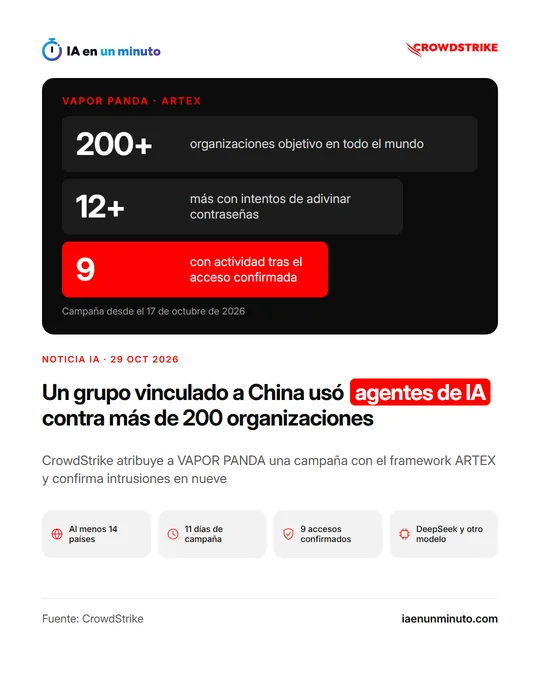
CrowdStrike atribuye a VAPOR PANDA, un grupo vinculado a China, una campaña de 11 días en la que agentes de IA coordinados con el framework ARTEX apuntaron a más de 200 organizaciones de al menos 14 países. La empresa confirma que los atacantes estuvieron activos dentro de nueve de ellas y que en otras 12 como mínimo intentaron adivinar contraseñas. Entre las víctimas potenciales había ministerios de Exteriores de varias regiones.
La empresa de ciberseguridad CrowdStrike publicó el 29 de octubre, en su blog, que un grupo al que llama VAPOR PANDA, vinculado a China, atacó a más de 200 organizaciones en al menos 14 países durante 11 días, desde el 17 de octubre.
Lo hizo con ARTEX, un framework (un conjunto de herramientas) que coordina un agente principal con otros agentes que planifican y ejecutan tareas. Según CrowdStrike, funciona sobre todo con DeepSeek y con un segundo modelo comercial de pago que no ha podido confirmar.
CrowdStrike confirma actividad tras el acceso en nueve organizaciones, donde el grupo desplegó BLOODALCHEMY, una puerta trasera (un acceso oculto a un sistema), y en al menos otras 12 hubo intentos de adivinar contraseñas. Entre los objetivos había ministerios de Exteriores de Latinoamérica, Europa, Asia y Oriente Medio.
Las transcripciones muestran a un operador que daba órdenes en chino: pedía a los agentes escribir web shells (programas que dan control remoto de un servidor web), extraer contraseñas de administradores de dominio y buscar equipos Windows sin el sensor Falcon de CrowdStrike. La empresa lo describe como una escalada en el uso de agentes de IA por grupos vinculados a China, y añade que el grupo ejecutó varias operaciones a la vez.
CrowdStrike aclara que esta campaña es distinta de la actividad con ARTEX que otras fuentes del sector atribuyeron a Storm-0940.
Por qué importa · análisis y opinión
La novedad que señala CrowdStrike no es una técnica nueva, sino la escala: un solo operador que da órdenes a agentes que redactan herramientas, buscan equipos y prueban contraseñas puede abrir muchas puertas a la vez. Las empresas pequeñas no son el objetivo de este caso, que apunta a ministerios, pero las tácticas descritas, como adivinar contraseñas o aprovechar equipos sin protección, son las mismas que sufre cualquier negocio. Lo práctico es activar la verificación en dos pasos, comprobar que todos los ordenadores tienen instalado su sensor de seguridad y vigilar los intentos repetidos de entrada. Falta por ver cuánto de la actividad hicieron los agentes por sí solos y cuánto el operador.
Fuente: CrowdStrike · Redactada con ayuda de IA: cómo hacemos las noticias