IA en un minutoNoticiasSeguridad
Anthropic dice que un modelo de Claude sin lanzar escribió un exploit para una vulnerabilidad del kernel de Linux
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
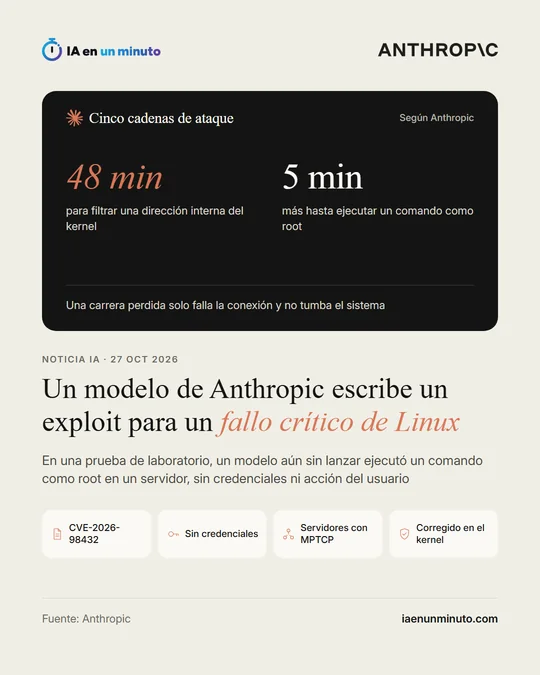
Anthropic asegura que un modelo de Claude de investigación, aún sin lanzar, consiguió en una prueba de laboratorio ejecutar un comando como administrador de forma remota en servidores Linux que aceptan conexiones Multipath TCP. El ataque no necesitaba credenciales ni que nadie hiciera nada. La vulnerabilidad es CVE-2026-98432 y el kernel ya la tiene corregida.
Anthropic cuenta, en una entrada de su blog de investigación, que un modelo de investigación de Claude, que todavía no ha lanzado, escribió un exploit (un programa que aprovecha un fallo de seguridad) para una vulnerabilidad grave del kernel de Linux, el núcleo del sistema, registrada como CVE-2026-98432.
Según Anthropic, el fallo es una condición de carrera, es decir, dos procesos que compiten por la misma memoria, y acaba permitiendo usar un trozo de memoria ya liberado (lo que se llama use-after-free). Afecta a servidores Linux con un listener de Multipath TCP (MPTCP), una variante de TCP que reparte una misma conexión por varios caminos de red, es decir, un servidor que acepta conexiones de ese tipo. En su prueba de laboratorio, el exploit permitía a un atacante remoto, sin credenciales ni ninguna acción del usuario, ejecutar un comando como administrador (root). Primero filtraba una dirección interna del kernel, en unos 48 minutos, y después tardaba otros 5 minutos en ejecutar el comando.
Anthropic explica que una carrera perdida solo hace fallar la conexión y no tumba el sistema, así que el atacante puede reintentarlo. Dice que comunicó cada vulnerabilidad a los afectados antes de divulgarla y que el fallo ya está corregido en el kernel y en todas las ramas estables que se mantienen. Cada distribución de Linux publica la actualización a su ritmo: según CSO, Debian, Oracle Linux, SUSE y Amazon Linux tenían ya paquetes corregidos para al menos algunas versiones, mientras que Ubuntu y Red Hat Enterprise Linux aún no habían publicado kernels parcheados el 30 de octubre. El aviso de la propia distribución dice si el parche ya está disponible.
Es una de las cinco cadenas de ataque que Anthropic publicó el 27 de octubre, con fallos también en Chrome, Safari, Android y Windows. Según Cybersecurity News, la ficha pública de Ubuntu no menciona MPTCP, así que ese detalle del ataque es, por ahora, lo que cuenta Anthropic.
Por qué importa · análisis y opinión
Lo llamativo es quién hizo el trabajo: un modelo de IA escribió un exploit completo contra el núcleo de Linux. Eso no significa que cualquiera pueda atacar un servidor hoy, pero sí que la distancia entre descubrir un fallo y disponer de un ataque podría acortarse. Para una empresa que gestione sus propios servidores Linux, lo práctico es comprobar si alguno acepta conexiones MPTCP, instalar el kernel corregido en cuanto su distribución lo publique y, mientras tanto, valorar si ese servicio hace falta. Queda abierto que la ficha pública de Ubuntu no menciona MPTCP, de modo que conviene contrastar el detalle del ataque con más fuentes antes de dar nada por seguro.
Fuente oficial: Anthropic · Redactada con ayuda de IA: cómo hacemos las noticias