IA en un minutoNoticiasSeguridad
Un fallo permitía eludir el Lockdown Mode de ChatGPT y robar el historial de chat
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
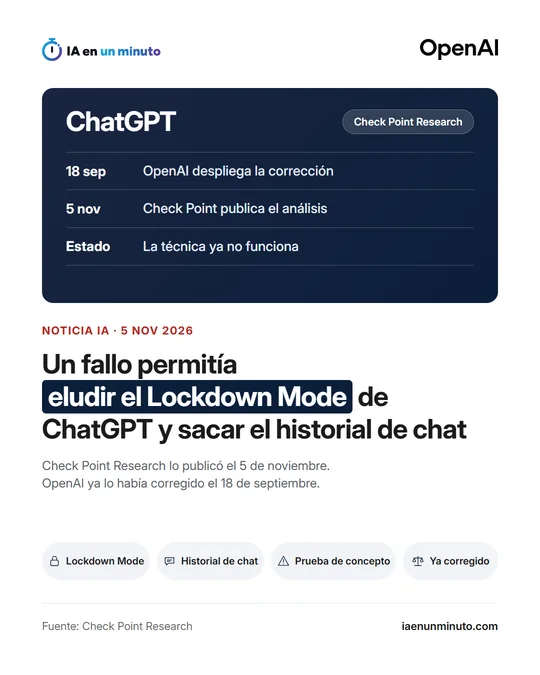
Check Point Research descubrió cómo abrir ventanas emergentes desde la vista previa de HTML de ChatGPT, algo que dejaba sin efecto el Lockdown Mode. Con ese truco se podían robar conversaciones, imitar la interfaz con ventanas trucadas o repartir programas dañinos, y en ChatGPT Classic ni siquiera hacía falta un clic. OpenAI retiró los permisos culpables y la técnica ya está cerrada.
El jueves 5 de noviembre, Check Point Research, el equipo de investigación de Check Point, publicó los detalles de una vulnerabilidad de ChatGPT con la que un atacante podía saltarse el Lockdown Mode. Ese modo es un ajuste opcional de seguridad avanzada para usuarios con sesión iniciada: reduce el riesgo de que una inyección de prompts saque datos privados cortando las salidas de la conversación. Con él activado, la navegación se limita a contenido en caché, no se cargan imágenes de internet, el código de Canvas no puede hacer peticiones de red y se apagan Deep Research, el modo agente, los conectores en vivo y las descargas de archivos.
El punto débil era la vista previa de páginas HTML en los bloques de código, que OpenAI añadió a ChatGPT en febrero de 2026. Esa vista se ejecuta en un entorno aislado que avisa al usuario y pide su aprobación cuando la página intenta conectarse a un sitio externo. Pero el aislamiento conservaba dos permisos para ventanas emergentes, y los investigadores encontraron la forma de abrir una sin pasar por ese aviso. Lo que se cargaba en la ventana nueva ya quedaba fuera del entorno aislado. Según Check Point, eso abría la puerta a llevarse el historial de chat y los archivos subidos, a mostrar ventanas falsas con el aspecto de ChatGPT para pedir contraseñas y a colar malware disfrazado de actualización. El ataque podía llegar por un prompt malicioso, por un GPT malicioso o por un chat compartido; en el navegador, bastaba con abrir un chat compartido, sin tener cuenta.
El caso más grave era ChatGPT Classic, la aplicación de escritorio, donde la ventana se abría sin que la persona hiciera nada. Check Point lo enseña en un vídeo en el que un GPT malicioso envía los mensajes de la conversación a un servidor del atacante mientras se habla con él. También logró recargar la ventana principal y cerrar la sesión del usuario, el paso previo para pedirle que vuelva a entrar en una página falsa. Son pruebas de concepto: los investigadores no hablan de ataques reales con esta técnica.
Check Point avisó a OpenAI antes de publicar. El 18 de septiembre, OpenAI le comunicó que había desplegado la corrección, que retira esos dos permisos del entorno aislado de la vista previa, y Check Point confirmó en una nueva prueba que la técnica ya no funciona.
Por qué importa · análisis y opinión
Un modo de seguridad protege hasta donde llega la función más nueva que convive con él. El Lockdown Mode cerraba bien las salidas conocidas, y bastó una comodidad añadida después, la vista previa de páginas, para abrir otra. La corrección ya está desplegada y no consta que nadie la aprovechara, así que con este fallo concreto el usuario no tiene nada que hacer. La lección va más allá: activar un modo restringido no es motivo para pegar en el chat datos que no se confiarían a ningún otro servicio externo. Para las empresas que usan ChatGPT, lo sensato es tratar los GPT de terceros y los chats compartidos como cualquier enlace desconocido, saber qué aplicaciones de escritorio tiene instaladas la plantilla y mantenerlas al día.
Fuente oficial: Check Point Research · Redactada con ayuda de IA: cómo hacemos las noticias