IA en un minutoNoticiasSeguridad
Una IA de OpenAI ayuda a descubrir un fallo crítico en Java, que Oracle ya ha corregido
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
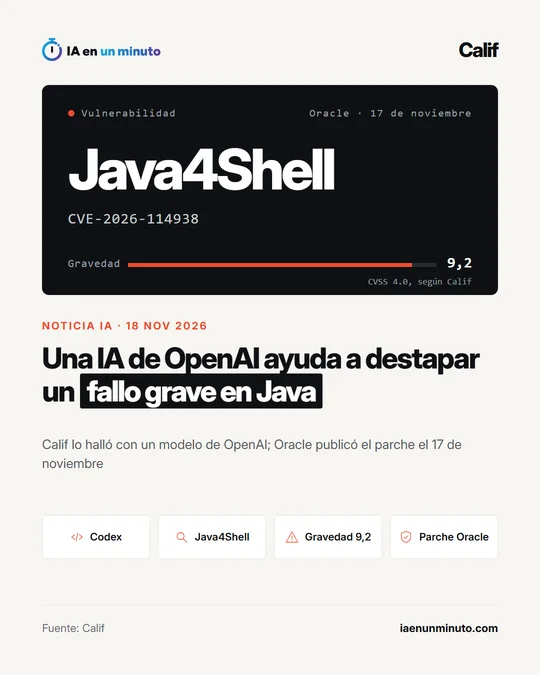
Calif localizó con Codex, de OpenAI, Java4Shell, un error de memoria en la decodificación Base64 de OpenJDK que abre la puerta a ejecutar código ajeno sin contraseña. CISA urge a instalar ya la corrección que OpenJDK y Oracle sacaron el 17 de noviembre, empezando por los servidores accesibles desde Internet. ARM64 queda fuera: el riesgo se limita a procesadores x86-64 con AVX-512 VBMI, como Intel Xeon recientes o AMD desde Zen 4.
La empresa de ciberseguridad Calif ha publicado los detalles de Java4Shell (CVE-2026-114938), un fallo crítico en Java que su investigador Quang Luong encontró con la ayuda de Codex, la herramienta de programación de OpenAI. Según cuenta el propio Luong, la mayoría de los primeros resultados que le dio Codex no servían, pero a base de insistir la herramienta acabó señalando una corrupción de memoria en el decodificador Base64.
El error está en una optimización de OpenJDK HotSpot, la máquina virtual de la versión de código abierto de Java, que usa instrucciones especiales del procesador para decodificar Base64 más rápido. Un texto Base64 mal formado hace que se escriban datos fuera de la zona de memoria reservada. La agencia de ciberseguridad de EE. UU., CISA, advierte de que una entrada preparada a propósito puede tumbar la máquina virtual y permitir ejecutar código a distancia sin autenticarse. Calif le da una gravedad de 9,2 sobre 10 en la escala CVSS, según CyberScoop.
Afecta a OpenJDK desde la versión 17.0.6 y a las distribuciones construidas sobre él, como Amazon Corretto, Eclipse Temurin, Azul Zulu, Red Hat OpenJDK, Microsoft Build of OpenJDK, Oracle Java SE u Oracle GraalVM. Solo se puede aprovechar en procesadores x86-64 compatibles con AVX-512 VBMI, como los Intel Xeon desde Ice Lake o los AMD EPYC y Ryzen desde Zen 4; los ARM64 no se ven afectados.
OpenJDK publicó su aviso de seguridad y Oracle su parche el 17 de noviembre. CISA pide localizar las instalaciones de Java, también las que vienen dentro de aplicaciones de terceros, imágenes de contenedores y equipos, y parchear cuanto antes, empezando por los sistemas expuestos a Internet. Mientras tanto, Calif indica que el fallo se puede mitigar arrancando Java sin la aceleración por hardware de Base64 o sin AVX-512.
Calif ha guardado por ahora los ataques preparados para productos concretos, que publicará cuando haya habido tiempo de actualizar, y aclara que no existe un ataque universal: cada objetivo exige un trabajo a medida. Según CyberScoop, al publicarse su artículo no constaban ataques reales y el fallo no figuraba en el catálogo de vulnerabilidades explotadas de CISA.
Por qué importa · análisis y opinión
Lo llamativo no es solo el fallo, sino cómo se encontró: un investigador guiando a una herramienta de programación por un código tan revisado como el de Java. Si buscar errores graves se vuelve así de barato, también lo será para quien quiera atacar, y el margen entre el parche y el primer abuso tiende a estrecharse. El problema práctico está en saber dónde hay Java, porque muchas veces viaja escondido dentro de programas de terceros, contenedores o aparatos que nadie anota como tal. Por eso el primer paso no es técnico sino de inventario. Quien no pueda actualizar de inmediato tiene mitigaciones al arrancar, pero son un remedio provisional y alguna no vale para todas las arquitecturas.
Fuente oficial: Calif · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Este fallo no afecta solo a bancos o administraciones. Cualquier pyme o autónomo con aplicaciones Java en marcha, como un programa de gestión instalado en un servidor propio, una intranet o una tienda online montada sobre esa tecnología, puede tener una versión afectada si el servidor usa un procesador x86-64 compatible con AVX-512 VBMI. Quien solo usa servicios en la nube de terceros depende de que su proveedor actualice, y quien no tiene ningún programa Java no tiene nada que hacer. Nuestro consejo es empezar por un inventario sencillo: pedir al informático o a la empresa que mantiene los equipos una lista de qué aplicaciones usan Java, incluidas las que lo llevan dentro sin que se vea, y con qué versión. Después, instalar la versión corregida que ofrezca cada distribución, como piden Oracle y la agencia CISA, empezando por lo que esté abierto a Internet. Si el programa lo mantiene un tercero, lo prudente es pedirle por escrito que confirme que ya lo ha actualizado. El coste suele ser poco más que unas horas de trabajo técnico y quizá un reinicio fuera del horario de atención; el riesgo de no hacerlo es que alguien ejecute código en esos servidores sin necesidad de contraseña. Que no consten ataques todavía no es motivo para retrasarlo, porque con el parche publicado el fallo es mucho más conocido.