IA en un minutoNoticiasAgentes
Citi hará responsables a sus clientes de lo que hagan los agentes de IA de terceros con sus cuentas
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
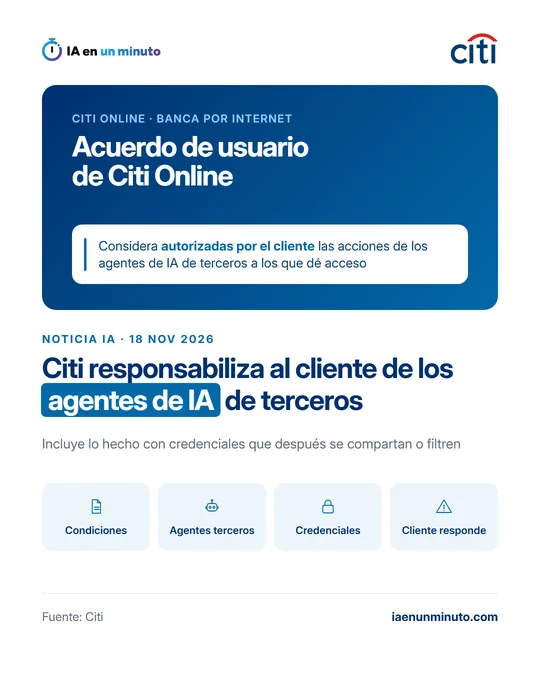
Citi ha añadido a las condiciones de su banca por internet una Sección H sobre agentes de IA externos. Según el nuevo texto, lo que hagan esos agentes, o cualquiera que use credenciales filtradas, contará como autorizado por el titular, a quien también le toca vigilarlos. Bank of America, JPMorgan Chase, PNC y Citizens van en la misma dirección, según TechCrunch.
Citi ha cambiado esta semana las condiciones de Citi Online, su banca por internet, para dejar claro quién responde cuando un agente de IA de terceros opera con la cuenta de un cliente: el propio cliente. El Acuerdo de usuario, actualizado en noviembre, incorpora una nueva Sección H dedicada a estos agentes, cuyo uso desaconseja tanto en la web como en la app Citi Mobile.
Según el texto, si el cliente entrega sus credenciales a un agente externo o le deja entrar en sus cuentas, Citi tratará como autorizado por él todo lo que ese agente haga. Lo mismo vale si esas credenciales acaban compartidas o filtradas a otras personas u otros agentes. El banco no se obliga a comprobar esas operaciones aunque contradigan las instrucciones que el cliente dio al agente, y el cliente responde de los errores de interpretación, de las acciones que no pidió y de las que excedan el permiso concedido, salvo que la legislación aplicable permita otra cosa. Vigilar al agente le toca a él, y Citi se reserva cortar el acceso a cualquier agente en cualquier momento y sin aviso. La sección no se aplica a los agentes y herramientas que ofrece el propio Citi.
Las condiciones añaden que, al dar acceso a un agente, el cliente autoriza a Citi a pasarle sus datos, incluidos los personales sensibles, y que el aviso de privacidad del banco no cubre a ese agente.
Un portavoz de Citi explicó, en declaraciones a TechCrunch, que el banco quiere que sus clientes entiendan los riesgos de compartir sus claves con estas herramientas, y que quienes den acceso a agentes de terceros «son responsables de las actividades realizadas a través de esos agentes». El mismo medio cuenta que JPMorgan Chase y Bank of America anunciaron políticas parecidas en octubre, que PNC cambió sus condiciones el miércoles 18 de noviembre y que Citizens escribió esta semana a sus clientes con el mismo aviso, según un correo que TechCrunch ha visto. Como contraste, recuerda que la herramienta de finanzas personales que Anthropic lanzó este mes es de solo lectura y no puede mover dinero.
Por qué importa · análisis y opinión
El cambio choca con una de las promesas de los agentes de IA: delegar en ellos tareas con dinero real, como pagar facturas o mover ahorros. Con estas condiciones, el banco no se hace cargo de sus fallos ni de lo que pase si alguien roba las claves que se les dieron, y el cliente carga con todo. Que varios de los mayores bancos de Estados Unidos se muevan a la vez apunta a una postura de sector, que mezcla prudencia ante los ataques y defensa de su relación directa con el cliente. Para el uso real falta una vía de acceso pactada con los bancos, con permisos limitados y responsabilidades repartidas. Mientras no exista, lo sensato es no dar a ningún agente externo las credenciales de una cuenta bancaria y preferir herramientas que solo lean.
Fuente oficial: Citi · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
La noticia afecta directamente a quienes usan Citi Online o Citi Mobile, y habla de bancos de Estados Unidos: Citi, JPMorgan Chase, Bank of America, PNC y Citizens. Un autónomo o una pyme de España o Latinoamérica que trabaje con otra entidad no ve cambiar hoy sus condiciones por esto. Aun así, marca un criterio que otros bancos podrían seguir cuando un agente de IA de terceros opera con una cuenta: lo que haga se atribuye al titular, aunque interprete mal una instrucción o vaya más allá de lo pedido. A nuestro juicio, lo prudente es no entregar nunca el usuario, la contraseña ni los códigos de seguridad del banco a un asistente o agente externo, ni siquiera para tareas que parecen inofensivas, como revisar movimientos o pagar facturas. Si una herramienta solo necesita consultar el historial, conviene que tenga acceso de solo lectura y no capacidad de operar. Antes de conectar cualquier aplicación a la cuenta de la empresa, merece la pena leer las condiciones del banco y preguntar a la entidad si esa vía está admitida; y si ya se compartieron credenciales con algún servicio, cambiarlas cuanto antes. El riesgo no es pequeño: con las condiciones de Citi, una operación iniciada por un agente se considera autorizada por el propio cliente, y los datos que el banco le entrega quedan fuera de su aviso de privacidad.