IA en un minutoNoticiasSeguridad
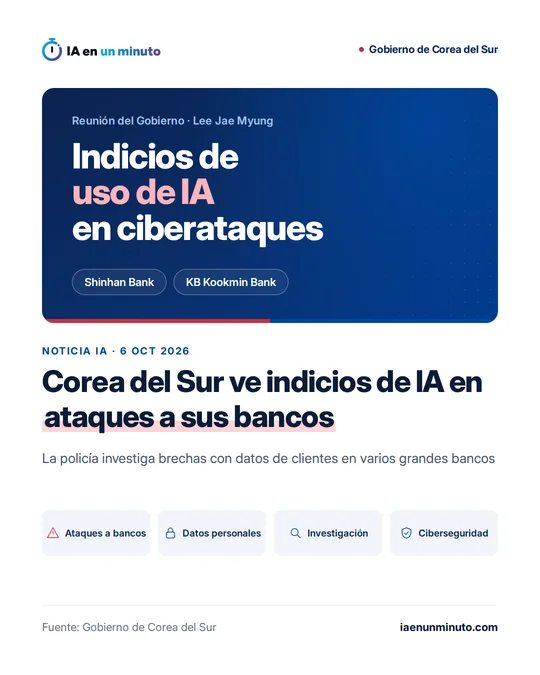
El presidente de Corea del Sur dice que hay indicios de uso de IA en algunos ataques recientes a bancos del país
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
Lee Jae Myung ha asegurado ante su Gobierno que la IA parece estar detrás de parte de los hackeos sufridos por la banca surcoreana, y reclama defensas pensadas para esta nueva etapa. La policía investiga unas brechas que dejaron al descubierto información de clientes de entidades como Shinhan Bank, KB Kookmin Bank, Hana Bank y Woori Bank. Se desconoce aún qué herramientas se emplearon y cuántos datos se vieron afectados.
El presidente de Corea del Sur, Lee Jae Myung, dice que hay indicios de uso de IA en algunos ataques recientes contra bancos del país.
Lo dijo el martes 6 de octubre en una reunión del Gobierno: "En algunos incidentes de hackeo han aparecido indicios del uso de IA". Pidió desarrollar métodos de ciberseguridad adaptados a la era de la IA. Según la agencia Yonhap, la policía ha abierto una investigación a fondo de los ataques, que expusieron datos personales de clientes.
La Comisión de Servicios Financieros informó el viernes de que Shinhan Bank, KB Kookmin Bank y otros habían comunicado ciberataques, y Yonhap añade a Hana Bank y Woori Bank. El domingo, el presidente de la Comisión, Lee Eog-weon, convocó una reunión de urgencia con las asociaciones del sector, los reguladores y directivos de las entidades afectadas.
Las autoridades no han detallado qué herramientas de IA se usaron ni el alcance total de las brechas.
En esa reunión, según el teletipo de Reuters que reproduce The Print, Lee añadió que estos indicios están causando una preocupación considerable entre la población, y pidió aclarar los hechos con rapidez y volcar personal y recursos en reducir los daños. En la reunión de urgencia del domingo, el presidente de la Comisión advirtió de que el sector debe responder con el máximo nivel de vigilancia.
Reuters enmarca el caso en otros recientes: en septiembre, Australia comunicó que un agente de OpenAI había entrado en junio en un portal público de datos sanitarios, en el que podría ser el primer caso conocido de una web gubernamental pirateada por un agente de IA; y la semana anterior una empresa de investigación en IA dijo que varios agentes habían intentado, sin éxito, entrar en una web del Gobierno de Canadá, que no ve indicios de que sus sistemas quedaran comprometidos.
Corrección (12 de octubre de 2026): se ha retirado el dato de las 28 direcciones IP compartidas por el supervisor, que no figura en la información de Reuters.
Por qué importa · análisis y opinión
Que lo diga el propio presidente cambia el tono: ya no es una advertencia de laboratorio, sino una sospecha oficial sobre ataques reales contra bancos. Falta lo esencial, saber qué hizo la IA en esos ataques, si redactar engaños más creíbles, buscar fallos o automatizar intentos, y hasta que se sepa es mejor no sacar conclusiones. Lo que sí se puede hacer ya no depende de ese detalle. Las empresas que guardan datos de clientes deberían revisar quién tiene acceso a qué, exigir la verificación en dos pasos y seguir los avisos de su sector, como hacen aquí los supervisores al repartir las direcciones sospechosas. Y los clientes de esos bancos harán bien en desconfiar de cualquier mensaje que pida datos o pagos, por convincente que parezca.
Fuente: Reuters · Redactada con ayuda de IA: cómo hacemos las noticias