IA en un minutoNoticiasSeguridad
OpenCode sufre una brecha de seguridad que pudo exponer claves de OpenAI y Anthropic de sus usuarios
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
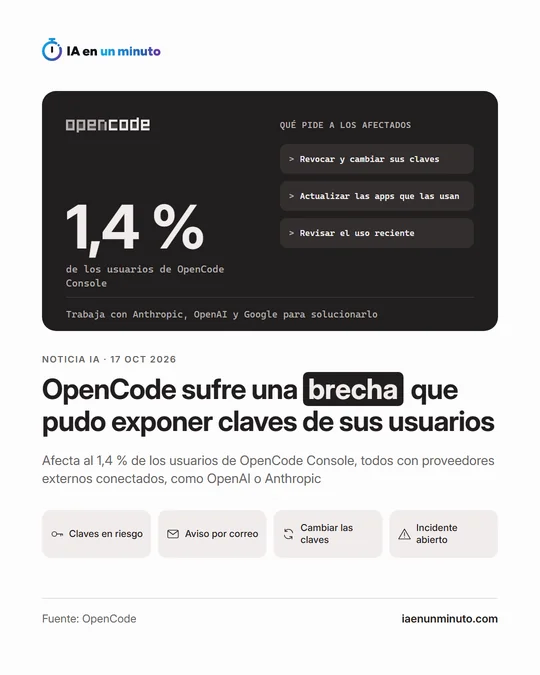
OpenCode avisó el sábado de que alguien entró sin permiso en un sistema antiguo y pudo ver claves de proveedores externos, como OpenAI o Anthropic, que guardaba el 1,4 % de quienes usan su Console. La empresa ha escrito a cada afectado para que anule esas claves, genere otras y vigile su consumo reciente. El incidente sigue abierto y OpenCode lo vincula a un ataque de destilación, sin explicar todavía cómo se produjo.
OpenCode, el agente de programación con IA de código abierto, informó el sábado 17 de octubre de una brecha de seguridad que afecta al 1,4 % de los usuarios de OpenCode Console. Lo contó en X, donde explicó que la brecha se produjo la noche anterior y que está relacionada con «un ataque de destilación a gran escala». La destilación consiste en entrenar un modelo de IA con las respuestas que genera otro.
Según OpenCode, los afectados son una parte de los usuarios que tenían conectados proveedores externos, y todos recibieron un correo esa misma mañana; quien no lo haya recibido no está afectado. Como precisa Cybersecurity News, la cifra se refiere a los usuarios de Console, no a todos los de OpenCode.
Ese medio recoge el contenido del aviso: la empresa detectó un acceso no autorizado a un sistema antiguo que ya se preparaba para cerrar, y las claves de proveedores externos guardadas en el espacio de trabajo de los usuarios, como las de OpenAI o Anthropic, pueden haber quedado expuestas. Son las claves que permiten usar los modelos de esos proveedores desde otras aplicaciones. El aviso habla de una posible exposición: no confirma que se robara o se usara cada clave.
A quienes recibieron el correo, OpenCode les pide revocar esas claves y crear otras nuevas desde el panel de cada proveedor, actualizar las aplicaciones que las usan y revisar el uso reciente por si aparece actividad inesperada.
La empresa dice que el incidente sigue abierto, que por eso no puede dar más detalles y que trabaja con Anthropic, OpenAI y Google para solucionarlo. Su comunicado no explica cómo entraron los atacantes, cuánto tiempo estuvieron dentro ni cuántas claves hay en juego, ni si las credenciales expuestas se usaron para el ataque de destilación.
Por qué importa · análisis y opinión
Las herramientas que reúnen varios modelos de IA en un solo sitio se han vuelto cómodas, pero concentran algo valioso: las claves de pago de cada proveedor. Si ese intermediario falla, el problema no se queda en él, porque quien tenga la clave puede gastar a cuenta del titular o usarla para lo que quiera. Este caso lo enseña bien y apunta, además, a un riesgo menos visible: los sistemas viejos que nadie ha terminado de apagar. Cualquier equipo que use servicios de este tipo hace bien en tener una clave distinta para cada herramienta, poner límites de gasto en el panel del proveedor y saber cómo cambiarlas en minutos. Aunque no haya llegado ningún correo, repasar qué claves están guardadas en servicios de terceros es un ejercicio barato.
Fuente: OpenCode · Redactada con ayuda de IA: cómo hacemos las noticias