IA en un minutoNoticiasSeguridad
Microsoft propone vigilar a los agentes de IA de las empresas como un riesgo interno
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
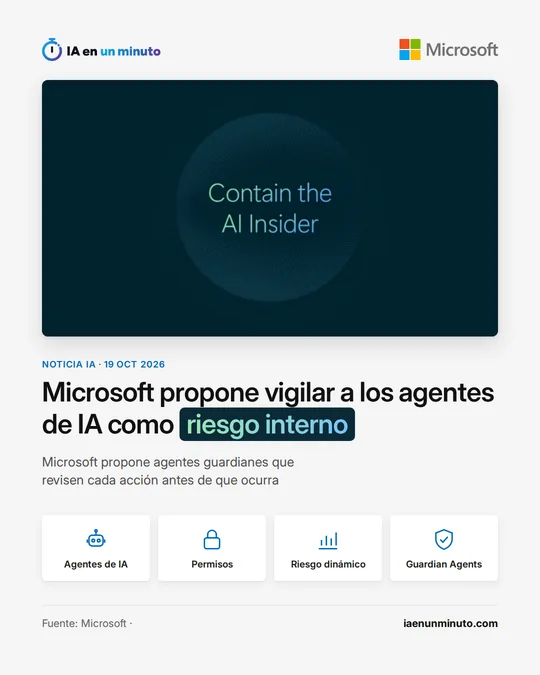
Microsoft plantea que las compañías traten como posibles amenazas internas a sus agentes de IA, porque a menudo acumulan más accesos de los que necesitan. Project Perception les daría identidad y permisos, mediría su riesgo con señales de toda la red y pondría a Guardian Agents a revisar cada paso. Las herramientas nuevas, como Dynamic Permissions, aún no tienen fecha de llegada.
Microsoft quiere que las empresas vigilen a los agentes de IA que ellas mismas han desplegado como un riesgo interno. Lo ha planteado este lunes Hayete Gallot, vicepresidenta ejecutiva de Microsoft Security, en el blog oficial de la compañía.
Según Gallot, estos agentes ya funcionan a gran escala dentro de las empresas, cada vez hay más y suelen tener más privilegios de los necesarios: acceden a datos, herramientas y sistemas, y pueden tomar decisiones en procesos críticos. Sostiene que no se puede confiar en los modelos más avanzados, vengan de donde vengan, y no porque tengan mala intención, sino porque están entrenados para lograr resultados y pueden actuar de forma imprevista.
Su propuesta es usar Project Perception, el sistema de seguridad basado en agentes que Microsoft anunció en julio, para descubrir esos agentes y ponerlos bajo control con una identidad, un contenedor y unas políticas y permisos. A partir de las señales de identidad, datos, nube, dispositivos, red y ejecución, el sistema calcula de forma dinámica el riesgo de lo que intenta hacer cada agente. Un equipo de Guardian Agents (agentes que supervisan a otros agentes) revisa cada acción en tiempo real y responde cuando ese riesgo aumenta.
Las herramientas concretas las detalla otra entrada del blog de seguridad de Microsoft, firmada por Nadim Abdo, vicepresidente corporativo de identidad y acceso a la red. Con Dynamic Permissions (permisos dinámicos), un agente empieza sin permisos y recibe solo lo que necesita para la tarea aprobada, mientras dura esa tarea, y nunca puede conseguir más autoridad que la persona que lo usa. Con Dynamic Conditional Access, que lleva a los agentes los controles de acceso de Microsoft Entra, la respuesta al riesgo es gradual: puede quitarle la escritura y dejarle la lectura, bloquear el acceso a datos sensibles, exigir la aprobación de una persona antes de un paso importante o, en el peor caso, aislar o detener al agente.
Microsoft amplía además la detección a 35 tipos más de agentes locales (los que funcionan en los equipos de la plantilla), hasta un total de 60, entre ellos Claude Code, OpenAI Codex y GitHub Copilot. Según The Next Web, las novedades llegan a Microsoft 365 E7 y a Project Perception, siguen a un ensayo en el que Satya Nadella pedía a principios de este mes tratar los modelos como un riesgo interno, y Microsoft no ha dicho cuándo estarán disponibles ni si costarán algo más que la licencia de E7.
Gallot también pide más transparencia en los modelos, incluida su cadena de razonamiento, como siguiente paso: así se podría saber no solo qué hace un agente, sino por qué lo hace. A su juicio, esa transparencia no sustituirá a la contención de los agentes, pero la hará más eficaz.
Por qué importa · análisis y opinión
Hasta ahora, la seguridad de las empresas miraba sobre todo hacia fuera: ataques, contraseñas robadas, correos trampa. El planteamiento de Microsoft da la vuelta a esa idea y coloca la amenaza dentro, en herramientas que la propia empresa ha instalado y a las que ha dado acceso a su correo, sus documentos o sus cuentas. Que lo plantee Microsoft pesa, porque muchas plantillas ya usan asistentes de programación como los que ahora quiere detectar, o agentes conectados a sus datos, sin que nadie lleve la cuenta. Las herramientas anunciadas no tienen fecha ni precio, y queda por ver si llegarán más allá de la licencia empresarial en la que Microsoft las incluye: de eso dependerá cuántas empresas pequeñas pueden usarlas o tendrán que buscar otra forma de vigilar a sus agentes.
Fuente oficial: Microsoft · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Afecta sobre todo a las pymes y autónomos de España y Latinoamérica que ya han conectado agentes de IA a su correo, sus documentos, su programa de facturación o sus herramientas de programación. A quien solo usa un chat para redactar textos, sin darle acceso a sus sistemas, le toca mucho menos. La idea de fondo que plantea Microsoft es que un agente no es de fiar por defecto: puede acumular más privilegios de los que necesita y comportarse de forma distinta a lo previsto aunque nadie lo haya atacado.
Nuestro consejo es empezar por un inventario sencillo: qué agentes funcionan en la empresa, quién los puso en marcha y a qué datos y aplicaciones llegan. Después conviene recortar cada permiso al mínimo que exige la tarea, dar a los agentes cuentas propias en lugar de usar las de una persona y exigir una aprobación humana antes de pagos, envíos de correo o borrados. Revisar de vez en cuando el registro de actividad ayuda a detectar si un agente hace cosas que no le corresponden.
La fuente no da precios ni condiciones de Project Perception, así que lo prudente es no esperar a una herramienta así para aplicar estas medidas, que cuestan poco más que tiempo. El riesgo de no hacerlo es que un agente con acceso amplio toque datos de clientes o tome decisiones que nadie ha autorizado.