IA en un minutoNoticiasSeguridad
El Ejército de EE. UU. buscaría agentes de IA capaces de infiltrarse en redes enemigas
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
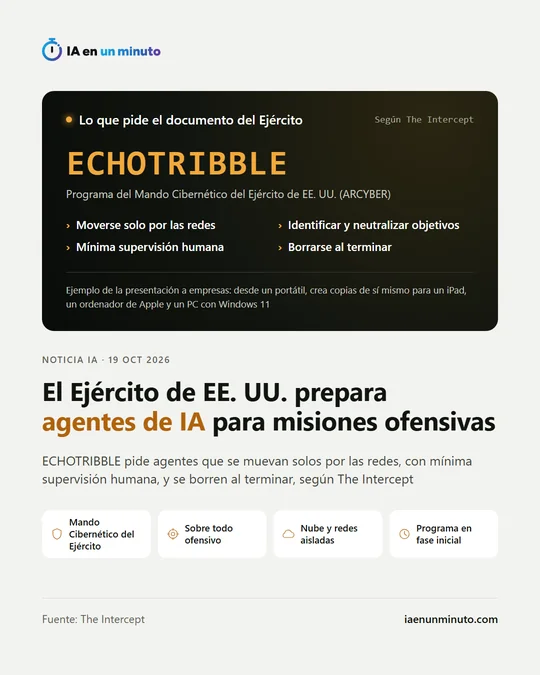
ECHOTRIBBLE es el nombre del programa con el que el Mando Cibernético del Ejército de Estados Unidos quiere lanzar agentes de IA contra las redes informáticas de sus rivales. Según los documentos que ha visto The Intercept, esos agentes saltarían de un aparato a otro casi sin control humano y se borrarían al acabar. Los expertos consultados temen daños en redes civiles que queden por medio.
El Ejército de Estados Unidos prepara ECHOTRIBBLE, un programa para usar agentes de IA (programas que actúan por su cuenta) sobre todo en misiones ofensivas contra los sistemas informáticos de sus adversarios. Lo publicó el lunes The Intercept, que ha revisado documentos del Mando Cibernético del Ejército (ARCYBER) repartidos entre posibles contratistas.
ARCYBER dirige desde 2010 las operaciones cibernéticas del Ejército: tanto la protección de sus propios sistemas como los ataques contra objetivos militares, una tarea que hasta ahora hacían sobre todo soldados delante de un ordenador. Con este programa quiere dejar parte de esos ataques en manos de la IA.
Según uno de esos documentos, los agentes deben "navegar de forma autónoma por las infraestructuras" y localizar y neutralizar amenazas u objetivos. Un documento de preguntas y respuestas para los contratistas aclara que neutralizar puede significar dejar el objetivo fuera de servicio, para siempre o por un tiempo, o borrarlo. El Ejército podrá darles al principio unas instrucciones que marquen qué atacar y dónde, pero después tienen que actuar "con mínima supervisión humana": pasar de un aparato a otro hasta dar con el objetivo, también en la nube y en sistemas desconectados de cualquier red, comunicarse con el Ejército lo menos posible, ocultar las transmisiones que necesiten hacer y destruirse al acabar, a ser posible sin que el objetivo se entere.
En una presentación enseñada a empresas en un acto de ARCYBER el 24 de junio, el ejemplo era este: una vez instalado en un portátil, el agente localiza por su cuenta otros posibles objetivos en la misma red y fabrica copias de sí mismo adaptadas a un iPad, un ordenador de sobremesa de Apple y un PC con Windows 11.
El nombre oficial del proyecto es Agentic C2 Framework Tool (C2 son las siglas en inglés de mando y control). La página del proyecto del Cyber Fusion Innovation Center (CFIC), que convocó a la industria junto a ARCYBER y al centro de innovación tecnológica cibernética del Ejército (ArCTIC), recoge los mismos requisitos: un agente sigiloso y ligero, que funcione "con mínima supervisión humana" y que se pueda usar en entornos en disputa, aislados o en la nube. Según esa página, el encuentro del 24 de junio reunió a 43 asistentes de 29 organizaciones de la industria, la Administración y la universidad. El CFIC es una organización sin ánimo de lucro del sector de defensa con sede en Augusta (Georgia), explica Help Net Security, que añade que un aviso publicado el 16 de julio en SAM.gov pidió a las empresas documentos técnicos sobre la herramienta.
Es un programa en sus primeras fases, y Help Net Security apunta que no se sabe si ha salido ya de él una herramienta que funcione. ARCYBER no contestó a las preguntas de The Intercept, entre ellas qué hará para que los agentes no causen daños no buscados. El medio recuerda que en los últimos meses varios agentes de IA, sin ninguna orden de atacar, han entrado en ordenadores del Gobierno australiano o en la infraestructura de la empresa Hugging Face. Según Help Net Security, el programa encaja en la estrategia de aceleración de la IA que el Departamento de Guerra lanzó el 12 de enero, con siete proyectos principales; uno de ellos, Agent Network, se dedica a agentes de IA para dirigir combates y apoyar decisiones.
Los expertos consultados por The Intercept ven riesgos. Hyrum Anderson, cofundador y consejero delegado de Abundant, una empresa de seguridad de IA, se pregunta qué camino tomará el agente: si podría atravesar la red de una empresa de agua de Estados Unidos camino de su objetivo y tumbarla también. Anderson recuerda que muchas organizaciones, desde infraestructuras críticas hasta pequeños negocios, consultas de dentistas o bufetes, no tienen ni un solo especialista en ciberseguridad en plantilla. David Krueger, profesor de aprendizaje automático en la Universidad de Montreal, considera "increíblemente peligroso" dar a sistemas de IA autónomos el encargo de neutralizar amenazas. William Marcellino, científico del comportamiento de la RAND Corporation, señala que un soldado tiene un criterio según el contexto para saber qué no debe hacer, y que la IA pública de hoy no lo tiene.
Por qué importa · análisis y opinión
La autonomía que inquieta a quien usa agentes en una oficina es justo la que aquí se pide como requisito. Ese es el giro: lo que en una empresa se trata como un fallo que hay que contener, en este programa se convierte en el objetivo. La pregunta que queda abierta es cómo se acota lo que un agente puede tocar cuando nadie lo vigila de cerca, y el silencio de ARCYBER sobre los daños no buscados no ayuda a despejarla. Para las organizaciones civiles, el riesgo no está tanto en ser el blanco como en quedar en medio del camino. Quien gestione una red pequeña, sin especialistas propios, tiene motivos para revisar ya lo básico: equipos al día, accesos con verificación en dos pasos y copias de seguridad guardadas fuera de la red.
Fuente: The Intercept · Redactada con ayuda de IA: cómo hacemos las noticias