IA en un minutoNoticiasSeguridad
Talos (Cisco) analiza un malware que pide a modelos de IA ordenar los bienes de sus víctimas según su valor
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
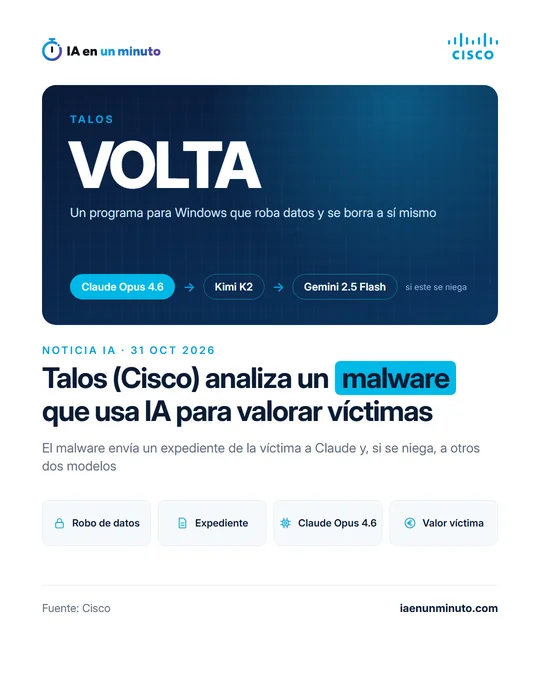
VOLTA, un ladrón de datos para Windows que se borra solo, envía un expediente de cada víctima a Claude Opus 4.6 mediante OpenRouter. Kimi K2 y Gemini 2.5 Flash toman el relevo, en ese orden, si el primer modelo se niega. Según Talos, de Cisco, esa cadena de reserva sugiere que los atacantes esperan negativas; además, el programa no usa infraestructura propia de sus autores.
Talos, el equipo de investigación de amenazas de Cisco, ha publicado su análisis de VOLTA, un programa para Windows que roba datos y se borra a sí mismo. El programa se presenta con el nombre «VOLTA-AUTODOXER» y salió a la luz a través de CAIRN, una línea de investigación de Talos.
Después de llevarse contraseñas, cookies, tarjetas, carteras de criptomonedas y sesiones, prepara un expediente de la víctima y lo envía a OpenRouter, un servicio que da acceso a varios modelos de IA. Usa por defecto Claude Opus 4.6, de Anthropic, y si este se niega pasa a Kimi K2, de Moonshot AI, y después a Gemini 2.5 Flash, de Google. Para detectar una negativa, revisa cada respuesta en busca de frases como «I can't» o «I'm not able».
El modelo tiene que ordenar los bienes de la víctima según lo que se puede sacar de ellos y valorar su seguridad. Las instrucciones le piden que haga de analista forense de inteligencia y redacte una evaluación del objetivo, con cada bien clasificado en un nivel bajo, medio o alto, y una valoración de la seguridad de la víctima y de sus hábitos con las contraseñas. El malware también busca recibos en el Gmail de la víctima para confirmar la dirección de su domicilio; mira los de Amazon, DoorDash, Uber Eats, Grubhub, Walmart y PayPal.
Según Talos, esa cadena sugiere que los atacantes esperan toparse con negativas. El programa puede funcionar sin la fase de IA si no tiene una clave, y todos los puntos de conexión que Talos ha observado son de terceros: no hay infraestructura propia de los atacantes.
Talos cree que VOLTA es un producto que se vende: su plantilla tiene seis ranuras intercambiables, donde van por ejemplo el canal de Telegram y las claves de API, que se rellenan al compilarlo, lo que apunta a un autor que vende acceso y genera un ejecutable para cada cliente. Es una interpretación de Talos, no un dato confirmado.
Como medidas, Talos propone restringir qué procesos pueden lanzar Chrome en modo «headless» (sin interfaz gráfica), lo que bloquearía la vía con la que VOLTA se salta el cifrado ligado a la aplicación de Chrome, y guardar las credenciales en almacenes respaldados por hardware. Si ya hay una infección, aconseja conservar el archivo volta_debug.txt, que registra qué se recogió y si la llamada al modelo funcionó, revocar los tokens que puedan estar comprometidos y cambiar las contraseñas.
Por qué importa · análisis y opinión
Lo llamativo no es el robo, que sigue el patrón habitual de los programas de este tipo, sino lo que viene después: el trabajo de analizar el botín y decidir qué víctima compensa, que antes recaía en una persona, pasa a un modelo de lenguaje que entrega un informe con citas. Talos no ve aquí más velocidad ni más escala, sino un desplazamiento del esfuerzo del operador, y plantea que la duda para los defensores no es si el patrón se repetirá, sino en qué fase aparecerá a continuación. Que el programa incorpore modelos de reserva más permisivos indica que la negativa de uno solo no detiene al atacante: basta con pasar al siguiente.
Fuente oficial: Talos (Cisco) · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Afecta a pymes y autónomos de España y Latinoamérica que trabajan con ordenadores Windows, sobre todo si guardan contraseñas y tarjetas en el navegador o tienen siempre abiertas las sesiones de correo, Slack u Outlook. Según Talos, VOLTA también se lleva credenciales de acceso de Microsoft (tokens OAuth), claves SSH y de proveedores de la nube y las contraseñas de todas las redes wifi guardadas, y anota para quién trabaja la víctima. Quien no usa Windows queda fuera de este programa concreto, aunque las precauciones le sirven igual.
Nuestro consejo, con medidas que cuestan poco: guardar las contraseñas en un gestor y no en el navegador, no dejar memorizadas las tarjetas de la empresa y activar la verificación en dos pasos en el correo y en las cuentas del negocio. Si se sospecha que un equipo está infectado, lo prudente es cerrar todas las sesiones abiertas desde otro dispositivo limpio, cambiar las contraseñas y revocar las claves de la nube, porque una sesión robada puede servir para entrar sin conocer la contraseña.
El riesgo de fondo es que la IA ordena lo robado y señala qué cuentas valen más, así que un descuido en un solo portátil puede dejar expuestos a la vez el correo, los pagos y la nube. Como el programa se borra a sí mismo, conviene actuar ante cualquier sospecha sin esperar a encontrar rastros en el equipo.