IA en un minutoNoticiasSeguridad
Veracode registra la primera mejora notable en seguridad del código generado por IA desde 2025
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
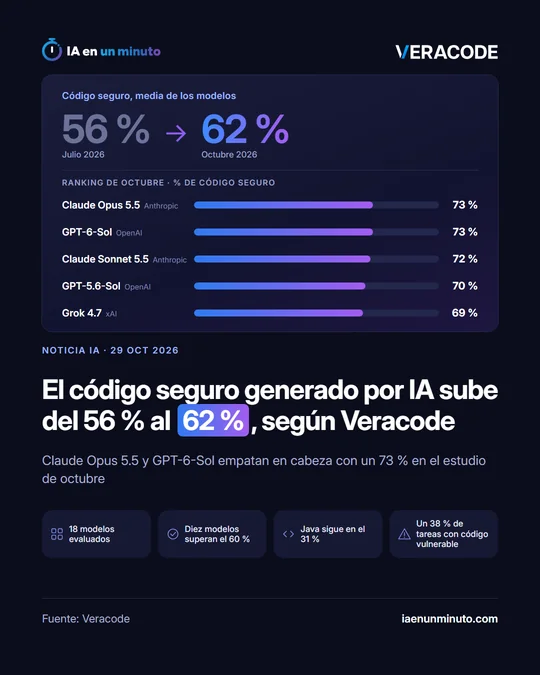
Veracode, en su informe de otoño sobre el código que escribe la IA, ve la primera mejora notable desde que arrancó la serie en julio de 2025: la media de código seguro llega al 62 %, frente al 56 % de antes. Claude Opus 5.5 y GPT-6-Sol empatan arriba con un 73 %, y diez de los 18 modelos probados superan el 60 %. Java, con un 31 %, sigue muy rezagado, y la inyección en registros se queda en el 13 %.
Veracode, empresa de seguridad de aplicaciones, ha publicado su informe de otoño sobre la seguridad del código que escriben los modelos de IA, y por primera vez la mejora es notable en una serie que echó a andar en julio de 2025. Según su nota de prensa del 29 de octubre, tras evaluar 18 modelos con cuatro lenguajes (Python, C Sharp, JavaScript y Java), el porcentaje medio de código seguro sube del 56 % al 62 %. El informe sitúa el de tareas con vulnerabilidades en torno al 44 % antes y cerca del 38 % ahora.
Claude Opus 5.5, de Anthropic, y GPT-6-Sol, de OpenAI, empatan en cabeza con un 73 %, por encima del 68 % que logró GPT-5.5 en julio de 2026. Diez modelos superan ya el 60 %, frente a cuatro en el informe anterior. Por lenguajes, Python llega al 64 %, C Sharp al 60 %, JavaScript al 57 % y Java sigue muy rezagado, con un 31 %.
Según Veracode, la mejora viene sobre todo del XSS (cross-site scripting), un fallo que permite inyectar código malicioso en una web: el porcentaje de código seguro frente a él, aún bajo, sube hasta el 18 %. El cifrado se mantiene en el 87 %, la inyección SQL en el 84 % y la inyección en registros de actividad sigue en el 13 %. La empresa explica que el XSS es el fallo que mejor se corrige reconociendo patrones, mientras que la inyección en registros exige razonar sobre el recorrido de los datos entre varias funciones, algo en lo que los modelos siguen atascados.
Casi cuatro de cada diez tareas siguen produciendo código vulnerable cuando no se pide seguridad de forma específica, y los modelos que mejor puntúan siguen fallando en más de una de cada cuatro tareas de seguridad.
Chris Wysopal, cofundador y Chief Security Evangelist de Veracode, dice que llevan más de un año analizando código de varios modelos sin ver una mejora clara, que esta es la primera vez que pueden informar de un avance significativo, pero que eso no significa que se pueda confiar a ciegas en el código generado por IA.
Por qué importa · análisis y opinión
Que los modelos escriban código que funciona no basta: lo que cuenta para una empresa es cuánto de ese código resiste un ataque, y ahí el avance viene sobre todo de un único tipo de fallo, el más fácil de reconocer por patrones. Los que obligan a seguir el recorrido de los datos entre varias funciones siguen igual, y la distancia entre los mejores y los peores modelos persiste, de modo que elegir uno u otro todavía importa. Quien programe con asistentes de IA no debería quedarse con una cifra media: conviene pedir seguridad de forma expresa en las instrucciones y pasar un análisis de seguridad independiente antes de publicar, como defiende la propia Veracode, que además vende ese tipo de análisis.
Fuente oficial: Veracode · Redactada con ayuda de IA: cómo hacemos las noticias