IA en un minutoNoticiasSeguridad
Anthropic atribuye al modelo de respaldo de Claude Fable 5.2 su peor resultado frente a la inyección de instrucciones
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
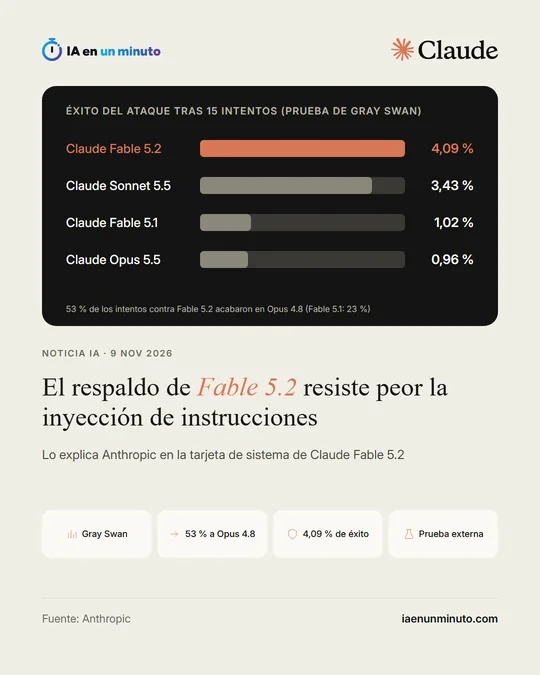
Gray Swan midió en su prueba de inyección indirecta que los ataques contra Fable 5.2 salen bien en un 4,09 %, mientras Fable 5.1 se quedaba en el 1,02 %. Anthropic culpa sobre todo a Opus 4.8, el modelo de respaldo que entra cuando un filtro de ciberseguridad marca la petición y que acabó atendiendo un 53 % de esos ataques. Notebookcheck recuerda que ese cambio automático se puede desactivar.
Claude Fable 5.2 resiste peor que su versión anterior la inyección de instrucciones en una prueba externa, según la tarjeta de sistema que Anthropic publicó el 9 de noviembre, y la empresa lo achaca sobre todo al modelo que contesta en su lugar cuando salta un filtro.
La tarjeta de sistema es el informe técnico de seguridad del modelo. Cuando los clasificadores de ciberseguridad de Fable 5.2 marcan una petición, la contesta Claude Opus 4.8, un modelo anterior que aguanta peor la inyección de instrucciones: órdenes escondidas en un correo, una web o un archivo que el agente lee y que puede acabar obedeciendo.
En la prueba de inyección indirecta de Gray Swan, con 15 intentos por ataque, el atacante tuvo éxito en el 4,09 % de los casos con Fable 5.2, frente al 1,02 % de Fable 5.1 y el 0,96 % de Opus 5.5, un nivel parecido al de Sonnet 5.5 (3,43 %). El 53 % de los intentos contra Fable 5.2 acabaron respondidos por Opus 4.8, cuando en Fable 5.1 fue el 23 %. Si contestaba el propio Fable 5.2, el ataque salía bien en el 2,05 % de los casos; si contestaba Opus 4.8, en el 5,17 %. En esta evaluación, Opus 4.8 funcionó sin las sondas contra la inyección que Anthropic usa en sus productos.
Anthropic indica que desde el lanzamiento de Fable 5.1 ha reforzado las protecciones de Opus 4.8 cuando hace de respaldo. En sus productos añade sondas que revisan lo que devuelven las herramientas antes de que el modelo haga nada con ello, y en Claude Code, el modo Auto, que suma un clasificador para frenar las llamadas a herramientas arriesgadas.
Según Notebookcheck, el cambio automático de modelo viene activado de serie y se puede apagar en los ajustes («Switch models when a message is flagged»); entonces la petición marcada se queda en espera en lugar de pasar a Opus 4.8. El medio añade, citando la página de ayuda de Anthropic, que esos filtros revisan todo lo que el modelo lee, desde la memoria y los conectores hasta las búsquedas web y los archivos, así que un texto que el usuario no ha escrito puede provocar el cambio.
Por qué importa · análisis y opinión
El dato incómodo no es el porcentaje, sino de dónde sale. Un filtro pensado para proteger, el que desvía las peticiones delicadas de ciberseguridad, acaba poniendo al mando a un modelo más fácil de engañar justo en las tareas donde el agente lee contenido ajeno. Y como el filtro revisa también lo que el modelo lee, no solo lo que escribe el usuario, un correo o una web pueden provocar el cambio sin que nadie lo pida. Quien use Claude como agente sobre bandejas de entrada, webs o repositorios de terceros tiene una decisión práctica que tomar: desactivar el cambio automático y aceptar que algunas peticiones se queden paradas, o mantenerlo y confiar en las protecciones extra que Anthropic añade en sus productos.
Fuente oficial: Anthropic · Redactada con ayuda de IA: cómo hacemos las noticias