IA en un minutoNoticiasSeguridad
Miles de aplicaciones creadas con Grok Build, el agente de programación de Elon Musk, quedaron expuestas con información confidencial
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
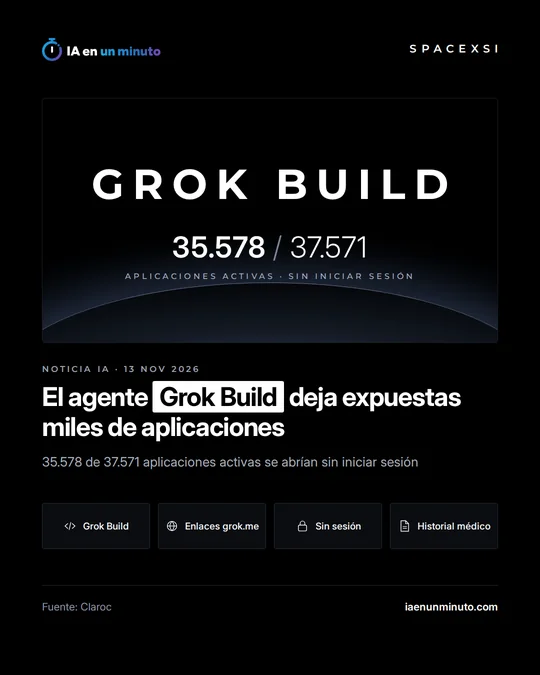
Claroc comprobó que 35.578 de las 37.571 apps activas de Grok Build se abrían sin cuenta; entre ellas había historiales médicos y la plantilla de un hospital. El fallo venía de las direcciones de grok.me: estaban pensadas para no poder adivinarse, pero acababan recogidas en servicios públicos de DNS pasivo. SpaceXSI defiende que una app solo se ve si su autor la publica, aunque Claroc encontró en sus pruebas la opción abierta ya activada.
Claroc, una empresa de ciberseguridad, ha descubierto que miles de aplicaciones hechas con Grok Build, el agente de programación de Elon Musk, podían abrirse sin ningún control. Según cuenta 20Minutos, que se apoya en TechRadar, Claroc reunió 43.601 direcciones. De las 37.571 que seguían en marcha, 35.578 se dejaban ver sin necesidad de iniciar sesión.
Buena parte eran herramientas sencillas, pero otras contenían datos privados: historiales médicos, una relación de más de 3.500 empleados de un hospital y una hoja para fichar con 18 cuentas y sus contraseñas. También aparecieron 24 aplicaciones montadas por trabajadores de SpaceXSI, la empresa que resultó de fusionar SpaceX y xAI, y de X, con documentos internos como planes para incorporar personal comercial y propuestas de publicidad. Una de ellas, según 20Minutos, estaba marcada como confidencial y tenía como destinataria a una agencia federal de Estados Unidos.
El fallo está en la forma de compartirlas. Cada aplicación recibe una dirección con varias palabras elegidas al azar delante de grok.me, para que nadie pueda adivinarla. Sin embargo, esas direcciones acaban en bases públicas de DNS pasivo, unos servicios que guardan los nombres de las webs consultadas, y desde ahí se pueden sacar en bloque.
SpaceXSI sostiene que una aplicación es privada mientras su autor no decida publicarla, y que para hacerlo hay que pasar por varios pasos con avisos. Claroc responde que, en la cuenta que usó para sus pruebas, la opción "Cualquier persona con el enlace" venía ya marcada al publicar.
Claroc avisó a la compañía el 8 de noviembre y, al no recibir respuesta, lo señaló también en X citando a Musk, según el artículo de Ars Technica que reproduce Winzheng. Ese medio cuenta que SpaceXSI empezó a retirar los enlaces de sus 24 aplicaciones a las pocas horas de recibir sus preguntas, y que el resto de lo expuesto seguía casi todo accesible cuando lo publicó. Claroc, por su parte, ha empezado a avisar a otras organizaciones cuyos datos podían haber quedado al descubierto.
Por qué importa · análisis y opinión
El caso enseña un riesgo que crece con las herramientas que convierten una idea en aplicación en minutos: quien las usa rara vez se para a revisar quién puede verla. Un enlace difícil de adivinar no equivale a una puerta cerrada, sobre todo si los nombres de dominio terminan en bases públicas que cualquiera consulta. En una empresa, lo práctico ya es hacer inventario de lo que la plantilla ha creado con estos agentes, comprobar con qué permisos se compartió y retirar lo que lleve datos de clientes, pacientes o empleados. También hace falta exigir a la plataforma que lo privado sea la opción de partida, no un paso que haya que recordar. Que la propia SpaceXSI tuviera material interno a la vista indica que el problema no es de usuarios descuidados, sino de diseño.
Fuente: 20Minutos · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Esto afecta a autónomos y empresas pequeñas de España y Latinoamérica que usan Grok Build, o cualquier otro agente que crea y publica aplicaciones a partir de una descripción, para montar herramientas internas: listados de clientes, fichas de pacientes, cuadrantes de turnos u hojas de control horario. Quien no publica nada con estos agentes no corre este riesgo concreto, pero el caso enseña algo que vale para cualquier herramienta parecida: un enlace con palabras aleatorias no es un enlace secreto, porque puede terminar en registros públicos que cualquiera puede consultar.
Nuestro consejo es dedicar unos minutos a repasar cada aplicación publicada y comprobar quién tiene acceso. Si aparece marcada la opción "Cualquier persona con el enlace" y no hace falta que la aplicación sea pública, lo sensato es retirarla o dejarla sin publicar. Lo prudente es borrar las aplicaciones de prueba que ya no se usan, no guardar contraseñas dentro de ellas (en una de las hojas de control horario encontradas había 18 cuentas con sus claves) y cambiar cualquier contraseña que haya estado en una aplicación abierta.
Revisar esto no cuesta nada; lo caro es no hacerlo. Los datos de salud tienen una protección especial en la normativa europea, y los de la plantilla también son datos personales. Si alguien ajeno ha podido verlos, la empresa puede tener que tratarlo como una brecha de seguridad, avisar a la autoridad de protección de datos y, según el caso, a las personas afectadas.