IA en un minutoNoticiasAgentes
Anthropic presenta en beta privada la versión autoalojada de Managed Agents, sus API para crear agentes, que el cliente ejecuta en su propia infraestructura
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
Managed Agents, las API de Anthropic para montar agentes con Claude, ya se puede instalar entero dentro de la infraestructura de cada empresa, en beta privada. El cliente aloja la coordinación del agente, los sandboxes, el historial y las credenciales, y elige adónde van las peticiones al modelo. Cada entorno admite una lista cerrada de hosts y guarda un registro de todos los pasos.
Anthropic ha anunciado en beta privada la versión autoalojada de Managed Agents, su conjunto de API para crear y desplegar agentes autónomos con Claude.
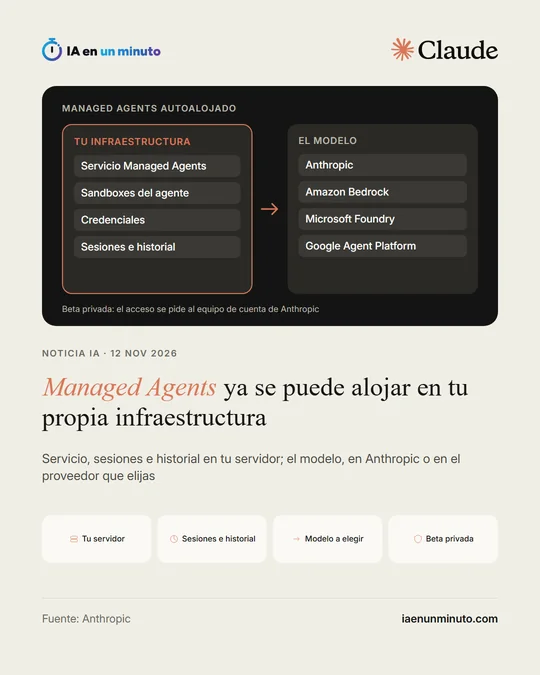
Con ella, todas las piezas del servicio funcionan en la nube propia del cliente o en sus servidores: el entorno que coordina al agente (lo que Anthropic llama harness), los sandboxes donde se ejecuta su código, las credenciales y el historial de sesiones. La empresa opera el servidor de Managed Agents, su base de datos y las máquinas en las que los agentes usan la terminal y los archivos. Las peticiones al modelo pueden ir a Anthropic, a un proveedor de nube (Amazon Bedrock, Microsoft Foundry o Agent Platform, de Google) o a una pasarela propia, y los desarrolladores siguen usando las mismas API que en el servicio alojado.
Managed Agents nació como un servicio alojado en la plataforma de Claude, con la infraestructura a cargo de Anthropic, y después admitió sandboxes autoalojados para los equipos que necesitaban que su código no saliera de su entorno. Hasta ahora, quien quería tener el servicio entero en casa tenía que construirse la plataforma por su cuenta.
Anthropic cita usos como arreglar compilaciones rotas, probar versiones o clasificar alertas, con agentes que trabajan sin supervisión sobre el código y necesitan acceso a los sistemas internos. Para esos casos, cada entorno se puede limitar a una lista de hosts permitidos y se bloquea el resto; las credenciales se quedan fuera del sandbox y se pueden guardar en el gestor de secretos de la propia empresa, y queda registrado cada paso del agente, en un registro que se exporta por OpenTelemetry. Si la empresa tiene acordada con Anthropic la retención de datos cero, se aplica igual a las peticiones que envían estos agentes.
El acceso se pide al equipo de cuentas de Anthropic.
Por qué importa · análisis y opinión
Para bancos, aseguradoras o cualquier empresa con datos que no pueden salir de casa, el obstáculo para dejar trabajar solo a un agente no suele ser el modelo, sino dónde acaba lo que hace: qué credenciales usa, qué sesiones deja y por dónde pasan sus peticiones. Esta versión responde a esa pega sin obligar a construir la plataforma desde cero, y además deja elegir proveedor para el modelo. A cambio, la empresa asume el mantenimiento del servidor, la base de datos y las máquinas, y la seguridad del historial pasa a depender de ella. Que sea una beta privada, con acceso a través del equipo de cuentas, indica que de momento apunta a grandes clientes. Las precauciones que describe Anthropic, como limitar los hosts y revisar el registro, sirven también a quien use el servicio alojado.
Fuente oficial: Anthropic · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Esta beta privada no está pensada para el pequeño negocio que usa Claude desde el chat. Va dirigida a equipos técnicos que ya construyen agentes con las API de Anthropic y que tienen un equipo de cuentas con la compañía, que es a quien se pide el acceso. Para una pyme o un autónomo de España o Latinoamérica sin ese perfil no cambia nada por ahora. Además, tener el servicio en casa supone operar un servidor, su base de datos y las máquinas donde trabajan los agentes, un mantenimiento que conviene no subestimar.
Lo que sí sirve a cualquier empresa que ya deje a un agente tocar su código o sus sistemas son las precauciones que describe Anthropic, que valen también para su servicio alojado. Nuestro consejo: limitar cada agente a una lista corta de hosts permitidos (en el ejemplo de la compañía, solo el servidor de git y el registro de paquetes), no dejar contraseñas ni claves dentro del espacio donde se ejecuta su código y revisar el registro de cada paso que da.
Lo prudente es empezar con tareas acotadas y sin acceso a datos de clientes. Si la empresa ya tiene acordada con Anthropic la retención de datos cero, la compañía indica que se aplica igual a las peticiones que estos agentes envían a Claude. El historial de sesiones, en cambio, se guarda en la base de datos propia, y protegerlo pasa a ser responsabilidad de la empresa.