IA en un minutoNoticiasSeguridad
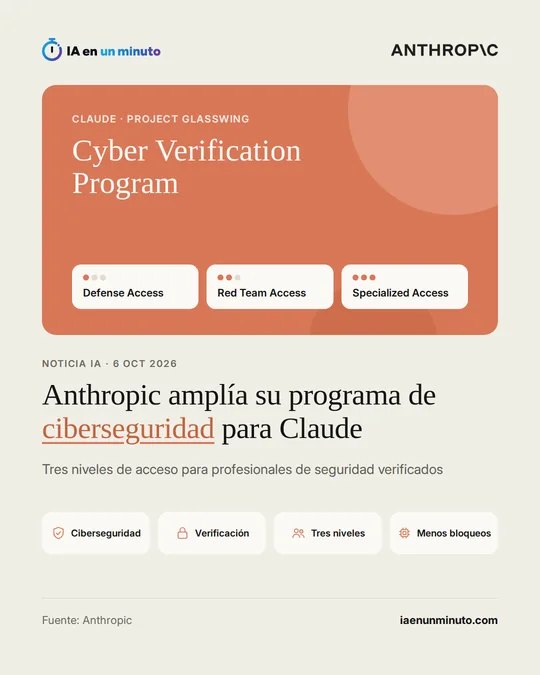
Anthropic amplía su programa de verificación para profesionales de ciberseguridad con tres niveles de acceso a Claude
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
Anthropic reorganiza en tres niveles su Cyber Verification Program, que da a expertos en seguridad verificados sus modelos punteros con menos restricciones. Ahora hay un acceso defensivo, otro con pentesting autorizado y un tercero para pocas entidades que examinan infraestructuras críticas, revisadas con el Gobierno estadounidense. La compañía prevé contestar en días al nivel defensivo y en semanas al de pentesting.
Anthropic abre a más equipos de seguridad sus modelos más capaces, con menos bloqueos.
La empresa ha ampliado su Cyber Verification Program, el programa que da acceso a profesionales de seguridad verificados. Ahora tiene tres niveles: uno defensivo, otro que añade pruebas de penetración autorizadas y un tercero, el de menos bloqueos, para un grupo limitado de organizaciones que prueban sistemas críticos como redes eléctricas, revisadas junto al Gobierno de EE. UU.
Los modelos disponibles para todos bloquean la mayor parte del trabajo de ciberseguridad para frenar usos maliciosos. Anthropic espera responder en pocos días a las solicitudes del nivel defensivo; las del nivel de pruebas de penetración tardarán unas semanas. Las organizaciones inscritas deberán aceptar que se conserven sus datos para vigilar usos indebidos; más adelante este otoño, las que reúnan los requisitos podrán guardarlos en una nube que controlen.
El programa une dos iniciativas anteriores: Project Glasswing, que daba acceso a Claude Mythos a un grupo de organizaciones que protegen el software más crítico, y el propio CVP, que ofrecía salvaguardas reducidas en Claude Opus y Claude Sonnet. Cada nivel incluye los modelos más capaces de Anthropic, como Claude Opus 5.5, Claude Sonnet 5.5 y Claude Mythos 5.1. El nivel defensivo admite a equipos de empresas, universidades y administraciones, a operadores de infraestructuras de cualquier tamaño, como hospitales regionales, a pequeñas firmas de seguridad, a responsables de proyectos de código abierto y a investigadores individuales con historial de vulnerabilidades comunicadas. El de pruebas de penetración es solo para organizaciones y mantiene bloqueos en acciones que podrían causar daños físicos o trastornos masivos, como desplegar ransomware.
El programa está disponible en Claude Platform, en Vertex AI de Google Cloud y en Microsoft Foundry; en Amazon Bedrock, solo para clientes que puedan acogerse a Enterprise Frontier Safeguards, la solución con la que se podrán guardar los datos en una nube propia. Los miembros actuales de Project Glasswing pasan directamente al nivel de menos bloqueos.
Por qué importa · análisis y opinión
Si tu equipo de seguridad ha chocado con los bloqueos de Claude al analizar un ataque o una vulnerabilidad, ya hay un camino formal para pedir menos restricciones. El primer paso práctico es elegir el nivel que corresponde al trabajo real, defensa propia, pruebas de intrusión contratadas o sistemas críticos, porque cada uno exige controles distintos. El segundo, leer la letra pequeña: Anthropic conservará los datos para vigilar abusos, algo que hay que cuadrar con lo pactado con cada cliente antes de meter su información. Quien no pueda aceptarlo tendrá que esperar a la opción de nube propia o seguir con los modelos generales, que mantienen sus frenos.
Fuente oficial: Anthropic · Redactada con ayuda de IA: cómo hacemos las noticias