IA en un minutoNoticiasSeguridad
Check Point lanza una función para proteger a los agentes de IA de documentos trampa
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
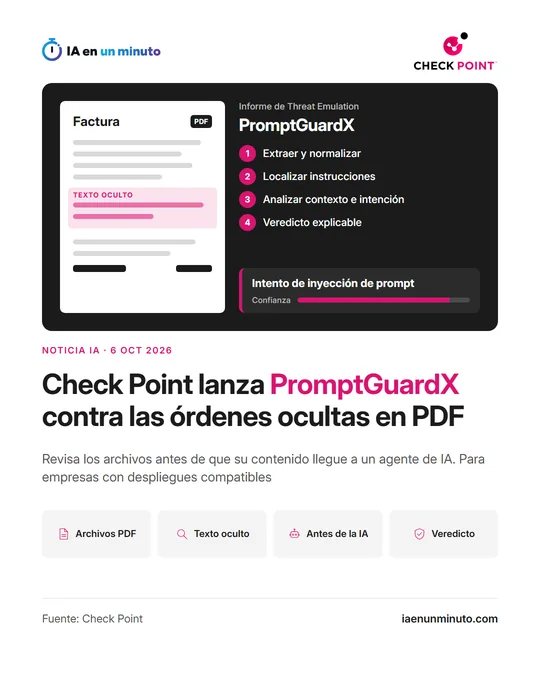
PromptGuardX, la novedad de Check Point, examina cada PDF en busca de órdenes escondidas antes de que un agente o un copiloto de IA lea su contenido. La herramienta destapa capas ocultas, texto invisible y trucos con caracteres, y señala con un nivel de confianza el fragmento que la ha hecho saltar. Va dentro de Threat Emulation, y Check Point admite que hacen falta más defensas.
Check Point Software, empresa de ciberseguridad, presentó el martes 6 de octubre PromptGuardX, una función que revisa los archivos PDF en busca de instrucciones escondidas antes de que su contenido llegue a un modelo de IA, a un copiloto o a un agente.
El problema que quiere frenar es la inyección indirecta de prompts (las instrucciones que recibe una IA): alguien esconde órdenes dentro de un PDF, un correo o una web y espera a que una IA lo lea. La persona ve un documento normal, pero la IA procesa el texto que se extrae de la estructura interna del archivo, donde puede haber texto invisible, capas ocultas o caracteres Unicode manipulados. Según Check Point, el archivo puede no llevar ningún malware y aun así contener una orden pensada para el agente.
En su demostración, una factura de aspecto normal lleva una instrucción oculta. Cuando se pide a la IA que la resuma, la instrucción intenta que abra la calculadora del ordenador, un sustituto inofensivo de la ejecución de un comando. La factura no contiene ningún ejecutable ni aprovecha ninguna vulnerabilidad del formato PDF, así que la acción depende de que la IA lea la instrucción, la siga y tenga acceso a la herramienta adecuada. En una empresa, explica Check Point, una instrucción parecida podría intentar sacar los datos de los proveedores, enviar información fuera, cambiar los datos de pago o usar una herramienta que no tiene nada que ver con lo que pidió el usuario.
PromptGuardX analiza cada PDF en cuatro pasos. Extrae el texto que recibiría la IA, también el oculto, y normaliza los caracteres para desactivar trucos de camuflaje. Localiza las zonas sospechosas, como las que se hacen pasar por instrucciones del sistema o piden ignorar las instrucciones anteriores. Analiza el contexto con un clasificador entrenado para distinguir el texto que habla de una instrucción del que intenta darla. Y emite un veredicto con una puntuación de confianza y los fragmentos de texto que lo han provocado.
Va integrado en Threat Emulation, el sistema de Check Point que inspecciona archivos en busca de malware, enlaces maliciosos y comportamientos sospechosos, y está disponible en los despliegues compatibles de Quantum, Harmony Email & Collaboration y las pasarelas con Threat Emulation activado. El anuncio no da precio. La propia Check Point reconoce que ningún control elimina por sí solo este tipo de ataques y que siguen haciendo falta otras protecciones, como revisar los prompts, vigilar a los agentes mientras funcionan, darles solo los permisos imprescindibles y controlar cada acción.
Según su informe de seguridad de IA de 2026, las detecciones de instrucciones maliciosas largas se multiplicaron aproximadamente por cinco entre marzo y mayo de 2026, hasta rozar el 1 % de los prompts observados en mayo.
Por qué importa · análisis y opinión
Hasta ahora, revisar un archivo era preguntarse si llevaba malware. Con agentes que leen facturas y otros documentos por su cuenta, la pregunta pasa a ser si el texto intenta darles órdenes, y que un fabricante de ciberseguridad lo meta en su inspección de archivos indica que el riesgo ya ha salido del laboratorio. Eso sí, de momento analiza PDF y funciona dentro de los productos de la propia Check Point, así que no sustituye a lo básico. Quien ya deja que un asistente de IA lea documentos de fuera y luego actúe puede empezar hoy por tres cosas: darle los permisos mínimos, pedir confirmación de una persona antes de pagos o envíos de datos y separar la lectura de documentos de las herramientas que ejecutan acciones. El filtro llega antes del agente, pero el daño lo marca lo que el agente tenga permitido hacer.
Fuente oficial: Check Point · Redactada con ayuda de IA: cómo hacemos las noticias