IA en un minutoNoticiasSeguridad
OpenAI paga 300 dólares por un fallo que, según su descubridor, daba acceso gratis a sus modelos de pago
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
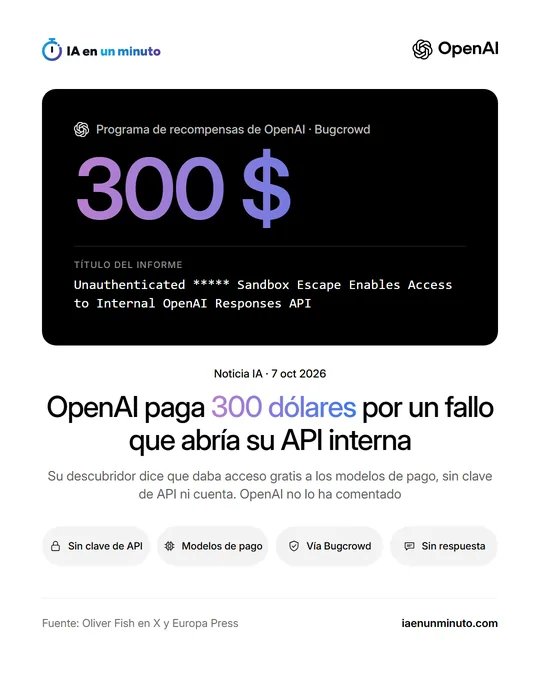
Oliver Fish, investigador de seguridad, enseñó en X que OpenAI le ha concedido 300 dólares a través de Bugcrowd por un fallo que encontró. Con él, asegura, cualquiera podía usar sin pagar los modelos de pago de OpenAI, sin cuenta y sin clave de API, entrando por su API interna Responses. Fish da la cifra por insuficiente, y OpenAI no se había pronunciado en público cuando Europa Press dio la noticia.
El investigador de seguridad Oliver Fish publicó el miércoles 7 de octubre en X el aviso del programa de recompensas de OpenAI, que funciona en la plataforma Bugcrowd: 300 dólares (unos 268 euros al cambio, según Europa Press) por un fallo que su informe describe como una salida del entorno aislado (sandbox) sin necesidad de identificarse, que daba acceso a la API interna Responses de OpenAI. Según Fish, eso permitía usar gratis los modelos de pago de la compañía, sin clave de API ni cuenta. En la captura que publicó, una palabra del título del informe aparece tapada con asteriscos.
Los programas de recompensas pagan a quien encuentra un fallo de seguridad y lo comunica en privado, para que la empresa lo corrija antes de que alguien lo aproveche. En el de OpenAI en Bugcrowd, según Europa Press, las recompensas habituales van de 200 a 6.500 dólares por vulnerabilidad, y la compañía se reserva el derecho a cambiar la prioridad y la cuantía según la probabilidad o el impacto del fallo. Para Europa Press, los 300 dólares indican que OpenAI lo consideró de gravedad baja.
Fish considera que la cifra es demasiado baja para un fallo así y dice que no tiene ningún motivo para comunicar a OpenAI nada más de lo que encuentre. Su publicación pasa de 17.000 «me gusta» en X. En Reddit, según recoge Europa Press, muchos usuarios coinciden en que la recompensa es baja para un fallo que no exige identificarse; algunos comentan que habría salido más rentable aprovecharlo, otros recuerdan las posibles consecuencias legales de hacerlo y varios cuentan experiencias parecidas con fallos comunicados a Microsoft, Apple o Google.
Europa Press recuerda un caso parecido: en julio de 2025, según 9to5Mac, el investigador RenwaX23 cobró 1.000 dólares de Apple por el fallo CVE-2025-30466 de Safari, ya corregido en Safari 18.4, aunque Apple lo calificó con una gravedad de 9,8 sobre 10 y su programa llega a pagar hasta dos millones de dólares.
Hasta la publicación de Europa Press, el jueves 8 de octubre, OpenAI no se había pronunciado públicamente sobre las críticas del investigador ni sobre el pago.
Por qué importa · análisis y opinión
Un programa de recompensas funciona mientras a quien encuentra un fallo le compense más avisar en privado que publicarlo o guardárselo. Cuando un investigador que acaba de cobrar anuncia en público que no volverá a avisar, el coste para la empresa no está en el importe, sino en los próximos fallos que quizá nadie le cuente. OpenAI no ha explicado en público cómo valoró este caso, y sin esa explicación no se puede saber si el fallo era menos grave de lo que dice su descubridor o si el programa paga poco. Para cualquier empresa que tenga, o piense montar, su propio programa, el caso deja una idea clara: la cuantía también es un mensaje, y quien encuentra un fallo la mira antes de decidir si avisa.
Fuente: Europa Press · Redactada con ayuda de IA: cómo hacemos las noticias