IA en un minutoNoticiasSeguridad
Fireworks AI comunica una nueva brecha de seguridad tras el ataque a un proveedor de nube
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
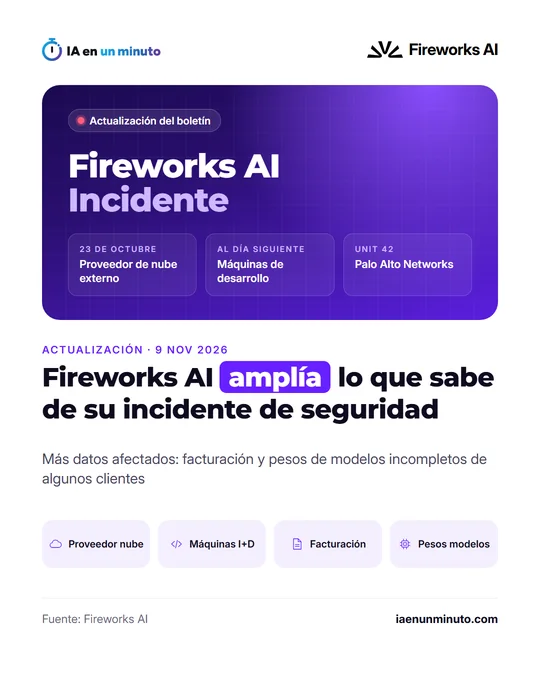
Fireworks AI cuenta que un intruso se coló en sus equipos de I+D aprovechando que la empresa de nube que los alojaba había sido atacada el 23 de octubre. Los datos al alcance fueron facturación, metadatos y, en algunos clientes, datasets y pesos de modelos a medio entrenar, aunque nunca tarjetas. Unit 42, de Palo Alto Networks, colabora en una investigación todavía abierta.
Fireworks AI, la startup que ofrece una plataforma para ejecutar modelos de IA abiertos, ha informado de un nuevo incidente de seguridad. En el boletín que publicó el lunes 9 de noviembre explica que los intrusos alcanzaron sus máquinas de desarrollo a través de un proveedor de nube externo que las alojaba.
Ese proveedor sufrió un ataque el 23 de octubre, y al día siguiente el intruso lo aprovechó para entrar en los equipos de I+D de Fireworks y lanzar allí una carga de trabajo no autorizada. La empresa dice que lo detectó ese mismo día. La aplicación interna afectada daba acceso a tres tipos de información: metadatos de recursos (identificadores, nombres visibles, descripciones o fechas de creación), facturación (direcciones, facturas, historial de pagos, saldo y consumo de créditos) y, en el caso de algunos clientes, una parte de sus conjuntos de datos y de pesos de modelos incompletos. Los números de tarjeta no se vieron afectados porque Fireworks no los guarda.
Según la compañía, desde el 25 de octubre no ha encontrado más indicios de que el atacante lograra entrar en la plataforma que usan sus clientes, y tampoco ve impacto en sus servicios de inferencia y de entrenamiento, que por defecto no retienen datos. Mientras dura la investigación ha desactivado la subida y descarga de conjuntos de datos en autoservicio que usan la inferencia por lotes y el entrenamiento con conjuntos de datos, y está avisando a los clientes cuyos datos se vieron afectados.
No es el primer aviso. El 9 de octubre la empresa ya había comunicado otro incidente en el que, según BleepingComputer, los atacantes leyeron variables de entorno con claves de API y tokens guardados como secretos de un número limitado de cuentas. Fireworks relaciona a los responsables con un grupo de ciberdelincuentes con ánimo de lucro dedicado al «LLMjacking», que revende el acceso no autorizado a modelos de lenguaje.
La investigación sigue abierta y la lleva junto a Unit 42, la división de respuesta a incidentes de Palo Alto Networks. Entre las medidas tomadas, Fireworks cita la sustitución de credenciales y cuentas de servicio, el aislamiento de los sistemas afectados y un acceso más restringido a sus almacenes de datos.
Por qué importa · análisis y opinión
La brecha llegó por una puerta lateral: no por la plataforma que usan los clientes, sino por el proveedor que alojaba las máquinas de pruebas. Es un recordatorio de que la seguridad de un servicio de IA también depende de terceros que el cliente no ve ni elige. Que se tocaran pesos de modelos y conjuntos de datos de entrenamiento añade un riesgo propio de este sector, porque ahí puede estar el trabajo más valioso de una empresa o la información sensible con la que afinó un modelo. Para quien use Fireworks, lo inmediato es comprobar si ha recibido el aviso, renovar sus claves de API y vigilar consumos extraños, ya que el grupo señalado vive de revender acceso a modelos. Y, con más calma, preguntar a cada proveedor de IA qué otras empresas tocan sus datos.
Fuente oficial: Fireworks AI · Redactada con ayuda de IA: cómo hacemos las noticias
¿Qué significa para tu negocio? · análisis y opinión
Afecta sobre todo a las empresas pequeñas, estudios de desarrollo y autónomos de España y Latinoamérica que usan Fireworks AI para ejecutar modelos abiertos como Llama, Mistral o Gemma dentro de sus productos. Quien no es cliente directo pero usa aplicaciones de otras empresas que se apoyan en Fireworks depende de lo que le cuente cada una de ellas. Según la empresa, los atacantes vieron metadatos de recursos, direcciones de facturación y envío, historial de facturas y pagos, saldo y consumo de créditos, además de pesos de modelos y conjuntos de datos incompletos de algunos clientes; no números de tarjeta, porque no los guarda.
Si se es cliente, lo prudente es leer los avisos que haya enviado la empresa, cambiar las claves de API (las credenciales que conectan una aplicación con el servicio) y repasar el historial de consumo en busca de llamadas que no se reconozcan. Conviene también desconfiar de correos que usen esos datos de facturación para pedir pagos o cambios de cuenta bancaria, porque con direcciones e historial de facturas un engaño resulta más creíble.
Nuestro consejo, para cualquier negocio que conecte sus herramientas a modelos de IA por API: guardar las claves fuera del código, darles solo los permisos necesarios y activar alertas de gasto. El riesgo no es pequeño: según el Google Threat Intelligence Group y Mandiant, el uso fraudulento de claves robadas ha llegado a generar cargos de hasta un millón de dólares en la nube.