IA en un minutoNoticiasSeguridad
Una brecha en Fireworks AI pudo exponer chats de Notion AI de menos del 1 % de los espacios de trabajo
Redacción de IA en un minuto · Editor: Jon Elgezabal
En 30 segundos
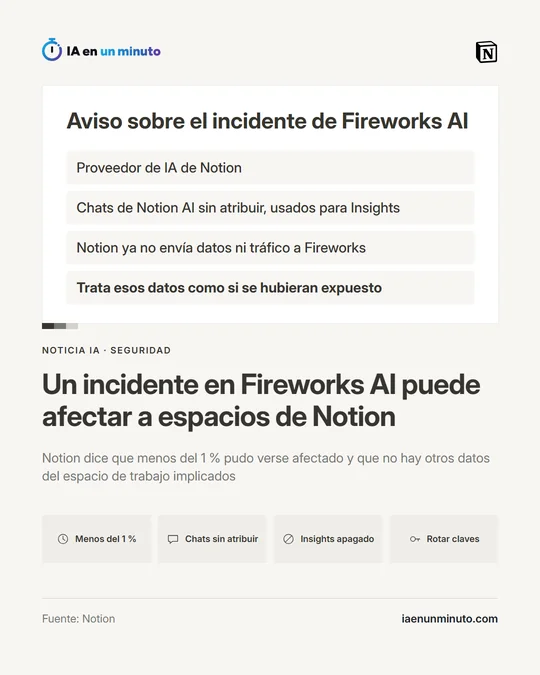
Fireworks AI, que da servicio de IA a Notion, sufrió una intrusión que pudo dejar al descubierto chats de Notion AI sin nombre ni espacio de trabajo asociado. El alcance, según Notion, no llega al 1 % de los espacios, e Insights está apagado mientras investiga. Quien pegara contraseñas o claves de API en esas conversaciones debería cambiarlas ya, aconseja la propia empresa.
Notion ha avisado de que un incidente de seguridad en Fireworks AI, uno de sus proveedores de infraestructura de IA, pudo afectar a menos del 1 % de sus espacios de trabajo.
Lo que pudo quedar expuesto son algunas conversaciones con Notion AI que la empresa usaba para Insights, una función que ayuda a cada cliente a entender cómo usa la IA. Según Notion, eran conversaciones sin atribuir: no llevaban el nombre de quien las escribió ni el espacio de trabajo del que salían, y tampoco incluían los resultados de herramientas, como el contenido de páginas de Notion o datos externos que hubiera traído el asistente. La empresa asegura que no hay otros datos del espacio de trabajo afectados. Además de para Insights, Notion usaba Fireworks para servir modelos de pesos abiertos dentro de su producto.
Notion supo de los posibles incidentes a principios de mes y, desde el 3 de noviembre, dejó de enviar datos y tráfico a Fireworks, desconectó sus sistemas y borró lo que tenía allí. El 6 de noviembre, Fireworks le avisó de que unos atacantes podían haber accedido a datos de clientes, y el 8 le confirmó ese nuevo conjunto de datos. Insights sigue desactivado mientras dura la investigación. Notion ha escrito a los propietarios de los espacios afectados, que pueden revisar esos datos desde la barra lateral; si no han recibido nada, dice, su espacio no está afectado.
Por su parte, Fireworks explica que el 24 de octubre un tercero no autorizado llegó a sus máquinas de desarrollo aprovechando un incidente que había sufrido el día anterior un proveedor de nube que las alojaba. Las pruebas apuntan a un grupo de ciberdelincuentes con ánimo de lucro dedicado al «LLMjacking»: revender el acceso robado a modelos de lenguaje. Fireworks dice que no ha detectado más accesos con éxito desde el 25 de octubre.
Notion recomienda tratar esos datos como si se hubieran expuesto y, si alguien pegó en Notion AI contraseñas, claves de API u otras credenciales en ese periodo, cambiarlas de inmediato.
Por qué importa · análisis y opinión
El caso enseña un riesgo que no se ve desde fuera: lo que se escribe en un asistente de IA puede acabar procesado por empresas que el usuario ni conoce. Notion no fue atacada directamente; lo fue un proveedor al que mandaba conversaciones para analizarlas. Que esos chats no lleven nombre reduce el daño, pero no lo elimina, porque el texto puede contener por sí solo datos reconocibles o secretos. La medida útil es la que propone la propia empresa: dar por expuesto lo que se pegó y cambiar cualquier credencial. A partir de ahí, conviene que cada equipo tenga claro qué no debe pegarse nunca en un chat y que pregunte a sus herramientas qué otras empresas tratan esos datos.
Fuente oficial: Notion · Redactada con ayuda de IA: cómo hacemos las noticias